Moshiru

セキュリティの手引き

SCS評価制度の★3とは|中小企業が今から準備すること

公開:2026年10月14日/最終更新:2026年10月14日/Moshiru 岡﨑 悠太

結論:★3は、経済産業省と内閣官房国家サイバー統括室が進める「サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)」で、すべての取引先企業が最低限行う対策の段階です。26件の要求事項を自社で評価し、登録されたセキュリティ専門家が確認・署名し、経営層が宣誓して申請します。有効期間は1年です。制度は2026年度下期の開始を目指しているので、いまは担当と方針を決め、規程と記録をそろえ始める時期です。

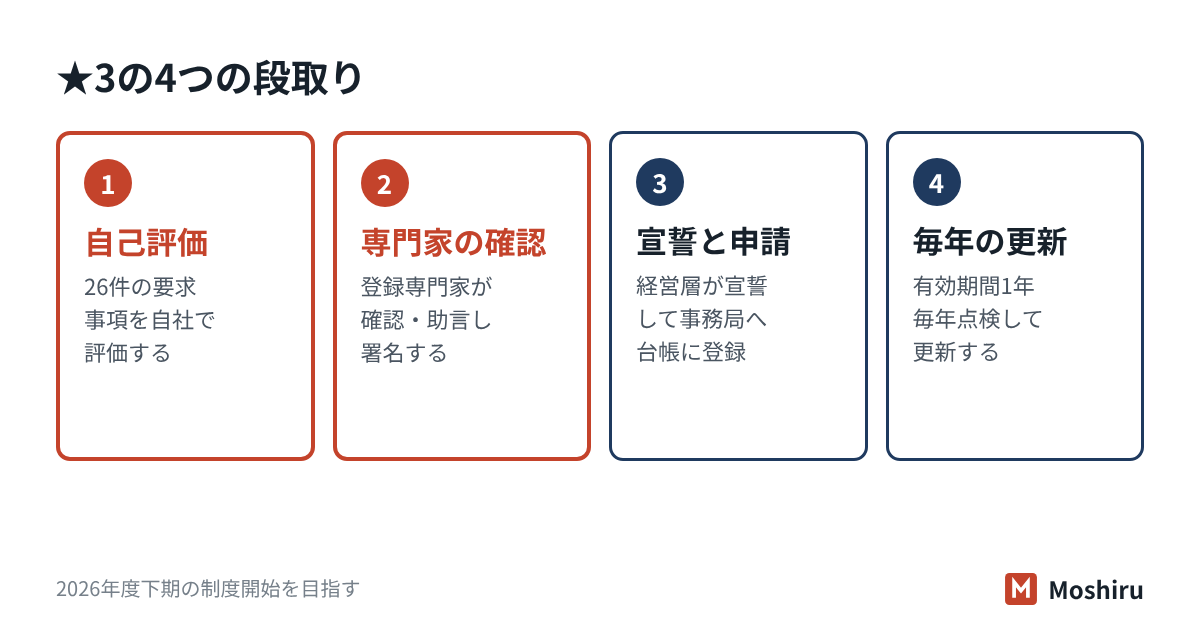
SCS評価制度の★3は、26件の自己評価、専門家の確認と署名、経営層の宣誓と申請、1年ごとの更新で成り立つ

SCS評価制度の段階

2026年3月27日に公表された「制度構築方針」では、委託元が委託先に求める段階(★)を示し、対策と確認を進めることを想定しています。格付けのための制度ではない、とも書かれています。運営はIPAが行います。

段階中身
★1・★2IPAのSECURITY ACTION(一つ星・二つ星)を参照、とされています。
★3一般的なサイバー攻撃への基礎的な対策。要求事項26件。専門家確認付きの自己評価。有効期間1年。
★4標準的に目指す包括的な対策。要求事項43件。評価機関による第三者評価(文書確認・実地審査・技術検証)。有効期間3年。
★5より高度な対策。中身や開始時期は今後検討。

上の段階は下の段階を含むため、★3を先に取らないと★4に進めない、という関係ではないとされています。

★3の流れと、求められること

  1. 自己評価:★3の要求事項と評価基準に沿って、自社で評価を記入する。社内外の専門家の支援を受けても構いません。
  2. 専門家の確認:登録されたセキュリティ専門家が書類を確認し、必要なら修正を含めて助言し、了承したら署名する。文書確認は1〜2日程度が想定されています。
  3. 宣誓と申請:経営層の自己適合宣誓を含めて事務局に出し、問題がなければ台帳に登録・公開される。
  4. 年次の更新:対策の状況を毎年点検し、基準全体を満たしていることを改めて確かめて更新する。

26件は、ガバナンスの整備・取引先管理・リスクの特定・攻撃等の防御・攻撃等の検知・インシデントへの対応・インシデントからの復旧に分かれています。方針の資料では、★3の例として「自社のセキュリティ担当の明確化」「セキュリティ対応方針の策定」「他社との機密情報の取扱い明確化」「情報資産やネットワークの把握」「ID管理とアクセス権限」「パスワードの安全な設定と管理」「アップデートの適時の適用」「マルウェア対策」「インシデント対応手順の作成」などが挙がっています。26件の一覧は★3準備パックのページに載せています。

専門家になるには、情報処理安全確保支援士、公認情報セキュリティ監査人、CISSP、CISA、CISM、ISO27001主任審査員のいずれかを持ち、研修を受けて事務局に登録する必要があります。研修事業者は2026年12月末ごろから公表される予定です。

いつ始まるか

制度構築方針では、2026年度下期(2026年10月〜2027年3月)の制度開始を目指すとされています。工程表では、評価用のガイドなどの公表のあと、年度の終わりごろに運用開始(想定)が置かれています。予定は変わることがあるので、IPAの「SCS評価制度の詳細情報」を時々確かめてください。

中小企業が今から準備すること

  1. 取引先の動きを確かめる:主な取引先から★の話が出ているか、どの段階を求められそうかを営業担当に聞いておく。
  2. 担当と方針を決める:社内の担当者を決め、情報セキュリティ基本方針を作る。IPAのひな形(ガイドライン付録2)が使えます。担当の決め方は情シスがいない会社のセキュリティ担当の決め方へ。
  3. 今の状態を測る:IPAの「5分でできる!情報セキュリティ自社診断」(25項目)で、できていない所を洗い出す。ここまで済めばSECURITY ACTIONの二つ星も宣言できます。
  4. 記録を残し始める:パソコン・機器の台帳、使っているクラウドサービスの一覧、アカウントの棚卸し、バックアップの記録。★3は書類で確認されるので、記録がないと「やっている」と示せません。
  5. 手順を1枚にする:インシデントの連絡網と、止まったときに何から戻すかを書く。連絡網のひな形が使えます。

IPAの「中小企業の情報セキュリティ対策ガイドライン」は2026年3月の第4.0版で、SCS評価制度の考え方に沿った内容に改訂されています。まずはこのガイドラインに沿って進めると、★3の準備と重なる部分が多くなります。

よくある質問

取引先から何も言われていなくても準備は必要ですか?
義務ではありません。ただ、方針・担当・記録は、チェックシートへの回答や事故のときにも役に立つので、先に整えて損はありません。
ISMSを取っていれば★3は要りませんか?
制度構築方針では、ISMSとは相互に補い合う制度として発展を目指すとされています。取引先が★を求める場合の扱いは、制度の詳細が出てから確かめてください。
★3を取れば事故は起きませんか?
いいえ。方針でも、★は取得・更新の時点で水準を満たしていることを示すもので、完全な安全を保証するものではないとされています。

★3の準備を、打合せなしで

Moshiruの★3準備パックは、26件の自己評価の下書き、御社名入りの規程、残しておく記録の一覧を、メールのやり取りだけでそろえます。30万円(税別)。どこが足りないかだけ知りたい場合は、★3ギャップ診断(5万円)があります。確認・署名は登録セキュリティ専門家の役割で、Moshiruは行いません。

★3準備パックを見る30万円・打合せなし先にSECURITY ACTION一つ星・二つ星の宣言

参考にした資料

  1. 経済産業省・内閣官房国家サイバー統括室「サプライチェーン強化に向けたセキュリティ対策評価制度に関する制度構築方針」(2026年3月27日)
  2. IPA「SCS評価制度の詳細情報」(2026年5月29日更新)
  3. IPA「中小企業の情報セキュリティ対策ガイドライン 第4.0版」(2026年3月)