会社の
情報セキュリティポリシーとは|基本方針・対策基準・実施手順の3階層
こんな
- 取引先から
「情報 セキュリティ 基本方針を 提出してください」と 言われた とき - 基本方針・対策基準・実施手順の
違いが あいまいで、 どの 文書に 何を 書けば いいか 迷う とき - SGや
支援士の 勉強で、 ポリシーの 体系を 実務の 言葉で つかみたい とき
読み終えた
「取引先に
結論:情報
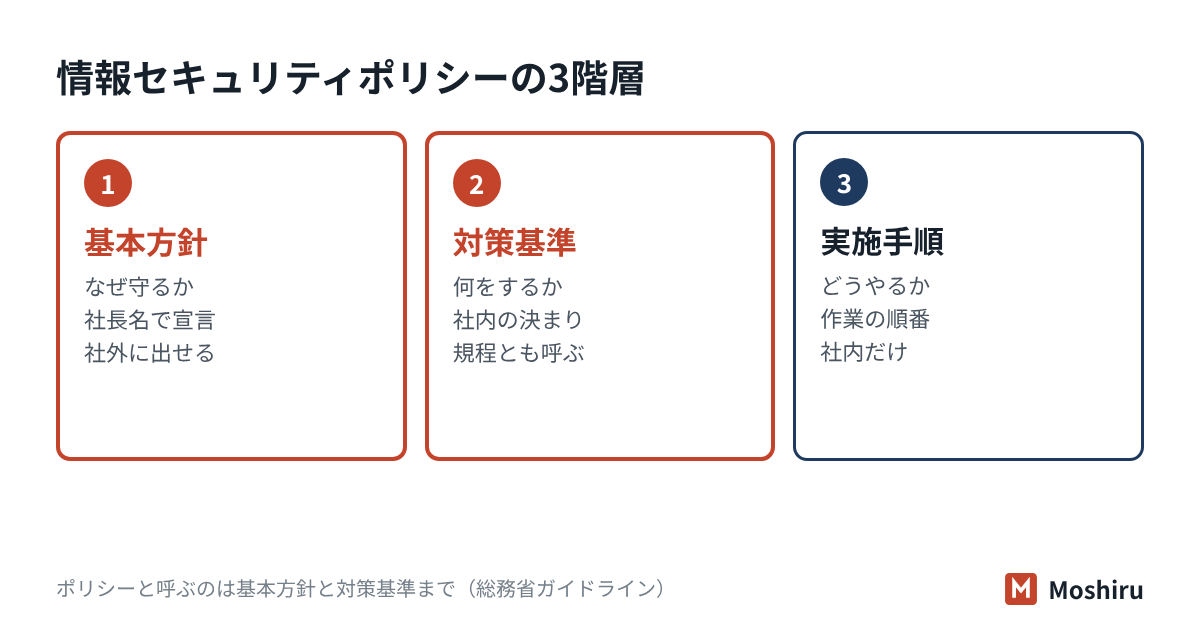
基本方針・対策基準・実施手順の違いは?
3つの
- 基本方針:情報
セキュリティ 対策の 基本的な 考え方を 定める もの。 - 対策基準:基本方針に
基づき、 すべての 情報システムに 共通する 対策の 基準を 定める もの。 - 実施手順:対策基準を、
具体的な システムや 手続に 展開して、 個別の 実施事項を 定める もの。
同じ
| 文書 | 書く | 誰が | 社外に |
|---|---|---|---|
| 基本方針 | な | 経営者 | 出す。 |
| 対策基準 | 何を、 | 責任者が | 原則社内。 |
| 実施手順 | どうやって | 担当者が | 出さない |
中小企業では、
ISMSの規格ではどう扱うか
ISMS
情報セキュリティ基本方針には何を書く?
情報処理推進機構
| 項目 | 書く | 自社に |
|---|---|---|
| 前文 | 情報資産を | 「お客様から |
| 1 経営者の | 経営者が | そのままで |
| 2 社内体制の | 組織を | 責任者を |
| 3 従業員の | 必要な | 教育の |
| 4 法令・契約の | 法令、 | 個人情報保護法など、 |
| 5 違反・事故への | 違反や | そのままで |
末尾には
たとえば社員25人の印刷会社では(架空の例)
顧客から
- 前文:「お客様から
お預かりした 宛名データと 原稿を、 印刷・発送が 終わるまで 責任を もって 管理します」と、 守る 情報を 具体的に 書く。 - 項目4:個人情報保護法と、
お客様との 契約で 決めた 返却・消去の 約束を 守ると 書く。 - 追加の
一文: 「お問い合わせ窓口」として、 総務部の メールアドレスを 書く。
基本方針は
対策基準と実施手順は、どこまで書き分ける?
書き分けの
| 基本方針 | 対策基準 | 実施手順 |
|---|---|---|
| 2 社内体制の | 社外に | OSの |
| 4 法令・契約の | お客様の | 消去する |
| 5 違反・事故への | 事故に | 連絡先の |
実施手順まで
中小企業はどの順番で作ればいい?
一度に
- 守る
情報を 顧客名簿、書き出す: 図面、 会計データなど。 台帳の 作り方は情報資産台帳の つくり方 にまとめています。 - 基本方針を
作る: IPAの付録2を 自社向けに 書き換え、 社長名で 制定します。 - 今の
状態を IPAの測る: 「5分で できる! 情報 セキュリティ 自社診断」 (付録3、 25項目)で、 できていない 所を 見つけます。 - 対策基準を
作る: IPAの「情報 セキュリティ 関連規程 (サンプル)」 (付録5)から、 自社に 必要な 章を 選んで 書き換えます。 どの 規程が 要るかは会社に 必要な で規程の 一覧 整理しています。 - 実施手順は
必要な バックアップの所だけ: 戻し方、 退職者の アカウント停止、 事故の 連絡順などから 作ります。 - 周知して
記録を 全員に残す: 説明し、 読んだ ことの 確認 (署名や チェック)を 取ります。 - 年1回見直す:事故や
取引先の 要求、 使う サービスの 変化に 合わせて 直します。 見直しの 回し方はPDCAで 規程を で見直す 扱います。
手順2までは、
取引先に「基本方針を提出して」と言われたら何を出す?
取引先が
| 求められた | 出す | 気を |
|---|---|---|
| 基本方針 | 制定日と | ひな形の |
| 規程類・ポリシー | 規程の | 社内の |
| まだ | 「未制定。 | ない |
基本方針を
一番避けたいのは、ひな形を
チェックシートではこう聞かれる
| よく | 答え方の |
|---|---|
| 情報 | はい。 |
| 基本方針や | はい。 |
| 情報セキュリティに | はい。 |
| 方針や | いいえ。 |
「いいえ」の
試験ではここが問われる
- 3階層:基本方針
(考え方) →対策基準 (何を するか) →実施手順 (どうやるか)。 下に 行く ほど具体的で、 見直しの 頻度が 高くなります。 - ポリシーの
範囲: 総務省のガイドラインでは、 情報 セキュリティ ポリシー=基本方針+対策基準。 実施手順は 含めません。 - 誰が
決めるか: 基本方針は経営者 (トップマネジメント)が 定めて 承認します。 担当者だけで 決めた 方針は、 方針と して 不十分と 考えます。 - 公開の
範囲: 基本方針は社外に 公開して よい 文書。 実施手順は、 攻撃の 手がかりに なりうる ため非公開に するのが 一般的です。 - 英語:Policy
(方針)・Standard (基準)・Procedure (手順)・Guideline (推奨の 指針)。 CISSPや CISMでは、 Guidelineは 守る ことが 義務ではない 点が 問われます。
確認問題
問1 総務省の
- ア 基本方針だけ
- イ 基本方針と
対策基準 - ウ 対策基準と
実施手順 - エ 基本方針・対策基準・実施手順の
すべて
答えと解説
問2 社員30人の
- ア 当社は、
お客様の 信頼に 応える ため、 全社で 情報セキュリティに 取り組む - イ 社外に
持ち出すパソコンは、 ディスクを 暗号化する - ウ 退職者の
アカウントは、 最終出社日に 停止する - エ 経理システムの
バックアップから、 前日の データを 戻す操作の 順番
答えと解説
問3 情報
- ア 情報
システム 担当者が 作成し、 担当者名で 制定する - イ 経営者が
承認して 制定し、 従業員や 取引先などの 関係者に 周知する - ウ 攻撃者に
知られないよう、 社内でも 一部の 役員だけに 配る - エ
使っている 製品名と 設定値を 詳しく 書き、 製品を 替える たびに 改定する
答えと解説
よくある質問
情報セキュリティ基本方針は、IPAのひな形そのままでもいいですか?
情報セキュリティポリシーとプライバシーポリシーの違いは?
情報セキュリティポリシーは、どのくらいの頻度で見直せばいいですか?
この記事のまとめ
- 情報
セキュリティ ポリシーは、 基本方針 (考え方)と 対策基準 (何を するか)からなり、 その 下に 実施手順 (どうやるか)が あります。 - 基本方針は
経営者名で 出す1ページの 宣言で、 IPAの ガイドライン 付録2の ひな形から 作れます。 - 取引先には
基本方針を 出し、 規程は 目次と 該当部分の 抜粋で 答えます。 実態と 違う 内容は 書きません。
基本方針の設問も、確認と提出だけにする
Moshiruは、
参考にした資料
- 総務省
「地方公共団体に おける 情報 セキュリティ ポリシーに 関する ガイドライン」 (令和7年3月版、 2025 年3 月28 日公表) - IPA
「中小企業の 情報 セキュリティ 対策 ガイドライン」第4.0版と 付録2 「情報 セキュリティ 基本方針 (サンプル)」・ 付録 5 「情報 セキュリティ 関連規程 (サンプル)」 (2026年3月) - IPA
「SECURITY ACTION 制度概要」 (2026 年10 月閲覧) - 日本規格協会
「JIS Q 27001:2023 情報 セキュリティ, サイバー セキュリティ 及びプライバシー 保護-情報 セキュリティ マネジメントシステム-要求事項」 プレビュー (2023 年9 月改正) - IPA
「情報 セキュリティ マネジメント 試験 シラバス」 Ver.4.0 (2023 年12 月)