Moshiru

会社のセキュリティ教科書 第1部 1-2

真正性・責任追跡性・否認防止・信頼性とは|取引先が気にする残りの4つ

公開:2026年10月15日/最終更新:同/Moshiru 岡﨑 悠太

こんなときに役立ちます

  • 取引先のチェックシートに「改ざん防止」「操作の記録」を聞く設問が出てきたとき
  • 「共有アカウントを使っていませんか」と聞かれ、なぜ問題なのかを社内に説明したいとき
  • 試験勉強で、責任追跡性と否認防止の違いがあいまいなとき

読み終えたあと、社内でこう言えます

「改ざん防止と操作の記録の設問は、4つの特性で整理して答えました」

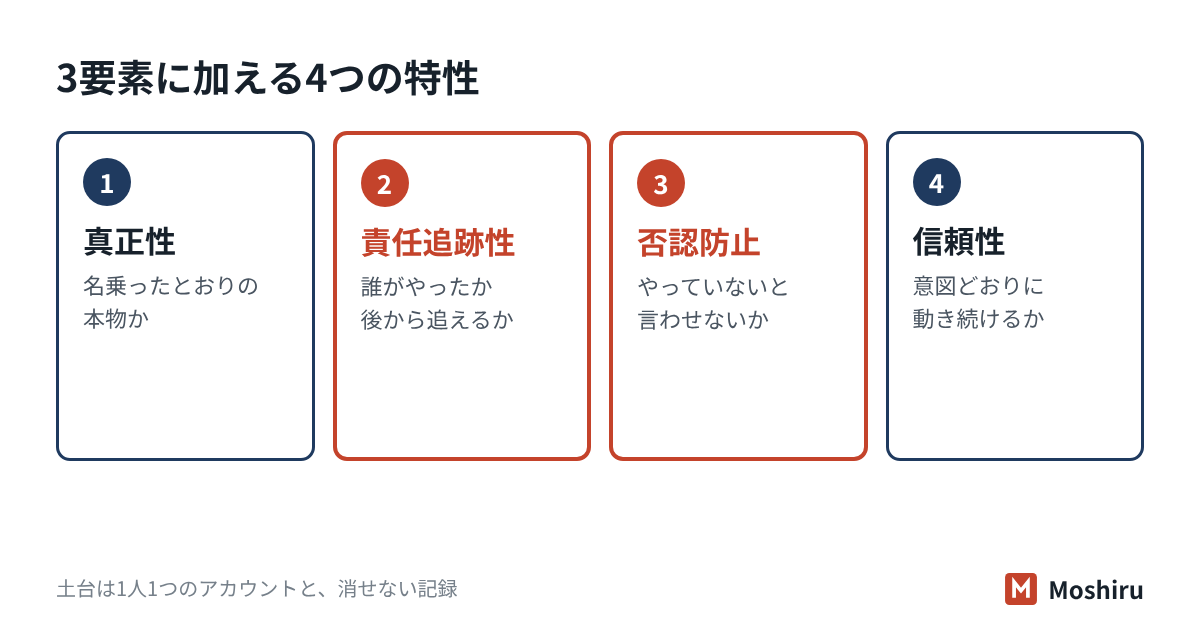
結論:機密性・完全性・可用性に加えて、取引先がよく確かめるのが真正性・責任追跡性・否認防止・信頼性の4つです。一言でいえば「本物か」「誰がやったか追えるか」「やっていないと言わせないか」「意図どおり動くか」です。JIS Q 27000:2019は、この4つを情報セキュリティに「含めることもある」特性としています。チェックシートの「改ざん防止」「操作の記録」の設問は、主にこの4つを聞いています。1人1つのアカウントと、消せない記録が土台です。

真正性は本物か、責任追跡性は誰がやったか追えるか、否認防止はやっていないと言わせないか、信頼性は意図どおり動くか

4つを一言で言うと

前の節(1-1 機密性・完全性・可用性)の3つは、情報そのものの守り方でした。残りの4つは、人や操作の確かさに関わる性質です。

特性一言で身近な例
真正性相手や情報が、名乗ったとおりの本物であることログインしたのは本人か。メールは本当に取引先から来たか。
責任追跡性誰が何をしたかを、後からその人までたどれること請求データを書き換えたのは誰か。
否認防止ある操作が起き、誰が起こしたかを証明できること「その発注はしていない」と後から言われても、証拠で示せる。
信頼性システムが意図どおりに動き、結果がぶれないこと集計の仕組みが、毎回正しい金額を出す。

JIS Q 27000:2019では、真正性・否認防止・信頼性は用語として定義されています。一方で責任追跡性は、情報セキュリティの定義の注記に名前が出るだけで、独立した定義はありません。ここでは米国NISTの用語の説明も参考にしています。なお、もとの国際規格は2026年7月にISO/IEC 27000:2026へ改訂されています。

真正性:本物であることを確かめる

JIS Q 27000:2019の定義を言い換えると、真正性は「その人やものが、主張するとおりのものである性質」です。人にも、メールにも、ファイルにも当てはまります。

確かめる相手崩れた例主な対策
ログインする人盗まれたパスワードで、他人が社員になりすます。多要素認証。パスキー。
メールの送り主取引先を名乗る偽のメールで、振込先の変更を頼まれる。SPF・DKIM・DMARC(送信ドメイン認証)。以前から知っている電話番号での確認。
ファイルやソフト偽のインストーラーに不正なプログラムが入っていた。公式サイトから入手する。電子署名を確かめる。

完全性(中身が正しいか)と真正性(出どころが本物か)は別のものです。中身が一字一句正しくても、偽の送り主から届けば真正性はありません。多要素認証は多要素認証の手引き、メールの送り主の確かめ方はメール認証の基本で詳しく扱っています。

責任追跡性:誰がやったかを後から追える

NISTの用語集(SP 800-12 Rev.1)は、責任追跡性を「ある主体の行動を、その主体まで一意にたどれるようにする」目標と説明しています。不正の抑止や、事故の後の調査を支えるものとされています。

実務では、次の2つがそろって初めて成り立ちます。

  1. 1人1つのアカウント:「keiri@」のような共有アカウントをみんなで使うと、記録が残っても誰の操作か分かりません。
  2. 操作の記録(ログ):ログイン、ファイルの閲覧や変更、設定の変更を、日時とアカウントつきで残します。

どちらか一方では足りません。個人のアカウントでも記録がなければ追えず、記録があっても共有アカウントなら人までたどれません。どのログを何か月残すかはログ保管の設問の回答例にまとめています。

たとえば社員30人の卸売業では(架空の例)

経理の3人が、1つの会計ソフトのアカウントを共有していました。ある月、取引先への支払額が1桁多く登録され、そのまま振り込まれました。ログには「keiriユーザーが変更」としか残っておらず、誰の入力ミスかも、外部からの操作かも分かりませんでした。

この会社は、経理の3人に個別のアカウントを作り、支払データの変更は別の人が承認する流れにしました。こうすると、誰が入力し、誰が承認したかが記録に残ります。共有アカウントの見直しはアカウント整理の手引きも参考になります。

否認防止:「やっていない」と言わせない

JIS Q 27000:2019の定義を言い換えると、否認防止は「ある出来事や操作が起きたこと、そしてそれを誰が起こしたかを証明できる能力」です。責任追跡性と似ていますが、ねらいが違います。

比べる点責任追跡性否認防止
問い誰がやったかを追えるか本人が否定しても、証明できるか
主な場面社内の調査、不正の抑止取引先との間の争い、契約、発注
代表的な手段個人のアカウント、操作ログ電子署名、タイムスタンプ、改ざんできない記録

ログは、管理者が後から書き換えられるなら証拠として弱くなります。そこで、本人しか持たない鍵で作る電子署名や、第三者が時刻を証明するタイムスタンプを使います。総務省は、タイムスタンプを「ある時刻にその電子データが存在し、それ以降改ざんされていないことを証明する技術」と説明しています。

中小企業で身近なのは、電子契約サービスの署名や、受発注システムの承認記録です。メールだけで発注を受ける場合は、注文書のPDFを残す、受けたことを返信で確かめる、といった運用でも否認されにくくなります。

信頼性:意図どおりに動き続ける

JIS Q 27000:2019の定義を言い換えると、信頼性は「意図した動きと結果が一貫している性質」です。可用性(使えること)と似ていますが、使えても結果が間違っていれば信頼性はありません。

対策は、変更の前に試す、結果を定期的に確かめる、失敗したら通知が来るようにする、の3つです。特にバックアップは、「取れている」と思い込まず、戻せるかを試す必要があります。手順はバックアップの手引きにあります。

小さな会社が整える順番

4つを一度に整える必要はありません。取引先の設問に答えやすく、費用が少ない順に並べると、次のとおりです。

  1. 共有アカウントをなくす:メール、会計、クラウドの管理画面で、1人1つにする(責任追跡性)。
  2. 多要素認証を全員に入れる:なりすましのログインを防ぐ(真正性)。
  3. 今あるログを確かめる:契約中のサービスで、何が何日残るかを調べて書き出す(責任追跡性)。
  4. お金と契約の流れに承認と記録を入れる:支払いの変更は別の人が承認し、契約は電子署名やPDFで残す(否認防止)。
  5. 大事な自動処理の結果を確かめる:バックアップや集計が正しく動いているかを月1回見る(信頼性)。

チェックシートではこう聞かれる

よくある設問答え方の例
利用者ごとに個別のIDを発行し、IDの共有を禁止していますか。はい。メールと業務システムは1人1つのIDで、共有IDは使っていません。退職時は当日に停止します。
アクセスログや操作ログを取得し、保管していますか。はい。Microsoft 365の監査ログを標準機能で180日保管し、管理者が月1回確認しています。
重要なデータの改ざんを防止、または検知する仕組みはありますか。はい。編集できる人を限り、変更履歴が残る設定にしています。支払データの変更は別の担当者が承認します。
なりすましメール対策(送信ドメイン認証)をしていますか。いいえ。現在SPFのみ設定済みで、〇月までにDKIMとDMARCを設定する予定です。

例の日数やサービス名は一例です。回答の前に、自社の管理画面で実際の設定を確かめてください。

試験ではここが問われる

SG・支援士・Security+ 1・CISSP 1

  • 7つの特性:機密性・完全性・可用性(3要素)に、真正性・責任追跡性・否認防止・信頼性を足した7つ。JIS Q 27000:2019では後の4つは注記で「含めることもある」とされます。
  • 責任追跡性と否認防止:「誰がやったか追える」が責任追跡性、「やったことを否定させない、証明できる」が否認防止。デジタル署名は否認防止の代表例です。
  • 真正性と完全性:「本物か(出どころ)」が真正性、「正しく欠けていないか(中身)」が完全性。
  • 信頼性と可用性:「意図どおりの結果が出るか」が信頼性、「使いたいときに使えるか」が可用性。
  • 英語:Authenticity・Accountability・Non-repudiation・Reliability。Security+やCISSPでは英語で問われます。

確認問題

問1 取引先が「その発注書は送っていない」と主張しました。発注書に付けた電子署名で、送り主が取引先であることを示せました。この性質に最も当てはまるものはどれですか。

  1. ア 可用性
  2. イ 否認防止
  3. ウ 信頼性
  4. エ 機密性
答えと解説
正解:イ 操作が起きたことと、誰が起こしたかを証明して、否定させない性質が否認防止です。可用性は使えること、信頼性は意図どおり動くこと、機密性は見せないことで、いずれも当てはまりません。

問2 社員25人の工務店(架空)では、見積もりシステムに全員が同じIDでログインしています。操作ログは残っています。この状態で最も損なわれている特性はどれですか。

  1. ア 責任追跡性
  2. イ 可用性
  3. ウ 完全性
  4. エ 信頼性
答えと解説
正解:ア ログがあっても、IDが共有されていると誰の操作かを一人にたどれません。責任追跡性には、個別のIDと記録の両方が必要です。可用性・完全性・信頼性が直接損なわれているとは、問題文からは言えません。

問3 真正性の説明として、最も適切なものはどれですか。

  1. ア 情報が正確で、欠けていない性質
  2. イ 許可された人が、求めたときに使える性質
  3. ウ 人や情報が、主張するとおりの本物である性質
  4. エ 意図した動きと結果が一貫している性質
答えと解説
正解:ウ 真正性は「名乗ったとおりの本物か」です。アは完全性、イは可用性、エは信頼性の説明です。中身が正しいことと、出どころが本物であることは別だと押さえておきます。

よくある質問

ログを取るための専用の機械やソフトが必要ですか?
まずは不要なことが多いです。Google WorkspaceやMicrosoft 365には、ログインや操作の記録が標準で一定期間残ります。それで足りない長さや範囲が分かってから、追加の保管を考えれば十分です。
「改ざん防止」の設問に、完璧でないと「はい」と書けませんか?
防ぐ仕組み(編集できる人を限る)と、気づく仕組み(変更履歴・承認)のどちらかがあれば、その内容を具体的に書けば答えになります。足りない所は「いいえ」とし、代わりの対策と予定を添えるほうが信頼されます。
共有アカウントがどうしても必要な場合は?
代表アドレスのように受け口として必要なものは、ログインに使わず、個人のアカウントから共有の受信箱として見る形にできるサービスがあります。それができない場合は、使う人を限り、パスワードを管理する人を決め、使った人と日時を記録します。

記録の設問の回答づくりは任せて、確認だけに

Moshiruは、打合せなしでテキストだけでお受けします。取引先から届いたチェックシートの設問に、御社の実際の設定を確かめたうえで回答を作ります。できていない項目には、代わりの対策と予定の書き方を添えます。

回答代行を見る20問まで1.5万円・打合せなしメニューにないことを頼む文面で合意するまで料金はかかりません

参考にした資料

  1. 日本産業標準調査会(JISC)「JIS Q 27000:2019 情報技術-セキュリティ技術-情報セキュリティマネジメントシステム-用語」(2019年)※JIS検索から閲覧
  2. ISO「ISO/IEC 27000:2018 Information technology — Security techniques — Information security management systems — Overview and vocabulary」(2018年2月。2026年7月に改訂版へ置き換え)
  3. NIST CSRC Glossary「accountability」(NIST SP 800-12 Rev.1ほか)
  4. NIST CSRC Glossary「non-repudiation」(NIST SP 800-53 Rev.5、FIPS 186-5ほか)
  5. 総務省「タイムスタンプ」(時刻認証業務の認定制度)
  6. IPA「情報セキュリティマネジメント試験 シラバス」Ver.4.0(2023年12月)