会社の
ファイアウォール・WAF・IDS・IPS・UTMの違い|役割と自社に要るものの見分け方
こんな
- UTMや
WAFを 勧められて、 自社に 何が 必要か 判断したい とき - 見積書に
並んだ 「IDS」 「IPS」 「WAF」の 違いが 分からない とき - 取引先の
チェックシートで、 不正アクセス対策の 設問に 答える とき
読み終えた
「UTMや
結論:5つは見る
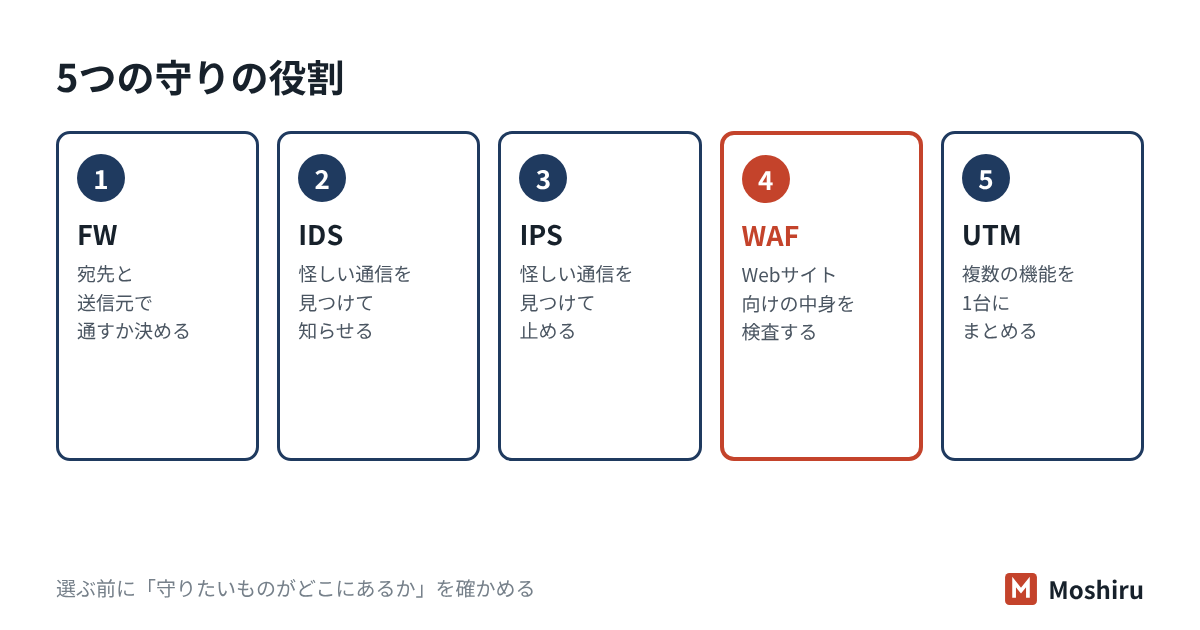
5つの役割を1枚で
まず、
| 名前 | 何を | 見つけたら |
|---|---|---|
| ファイアウォール | 送信元・宛先 | 決めた |
| IDS | 通信や | 管理者に |
| IPS | 通信の | 知らせて、 |
| WAF | Webサイトへの | Webアプリへの |
| UTM | 上の | 1台で |
会社のビルにたとえると
- ファイアウォール:受付。
「どの 会社の、 どの 部屋に 行くか」で 通すかを 決めます。 荷物の 中身は 見ません。 - IDS:防犯カメラと
警報。 怪しい 人を 見つけたら 警備室に 知らせますが、 自分では 止めません。 - IPS:手荷物検査。
危ない 物を 見つけたら、 その 場で 入館を 止めます。 - WAF:店舗の
入口に 立つ専門の 店員。 お店 (Webサイト)を 狙う 手口に 詳しい 人です。 - UTM:受付・手荷物検査・郵便物の
確認を、 1つの 窓口に まとめた ものです。
ファイアウォールとWAFの違い
WAFは
ファイアウォールは、
WAFは、
WAFは「根本の対策」ではない
IPAの
- CMSや
プラグインを 更新し、 脆弱性を 直す。 - 管理画面への
入口を 絞り、 使わない 機能を 止める。 - すぐに
直せない 事情が ある ときや、 直すまでの あいだの 守りと して WAFを 使う。
自社サイトで
IDSとIPSの違い:止めるか、知らせるか
IDSと
| 見つけ方 | 中身 | 弱い |
|---|---|---|
| シグネチャ型 | 知られた | 新しい |
| アノマリ型 | ふだんの | 正常な |
どちらの
もう
自社に何が必要か:判断の目安
必要な
| 会社の | まず |
|---|---|
| 社内に | アカウントの |
| 社内に | 外から |
| 会社案内の | CMSの |
| ECサイトや | 脆弱性診断と |
| AWSなどの | セキュリティ |
AWSは、
たとえば社員40人の卸売業では(架空の例)
社員40人の
ただし、
- 何を
止めるか: どの機能を 有効に して 届けるのか。 初期設定の ままではないか。 - 誰が
知らせを 警報は読むか: 誰に 届き、 誰が どう 対応するのか。 監視は 契約に 入っているか。 - 更新の
費用: 検知パターンの更新ライセンスは 何年で、 切れたらいくらか。 - 速さ:すべての
機能を 有効に した とき、 通信の 速さが 業務に 足りるか。 - 故障の
とき: 機器が壊れたら、 インターネットが 止まるのか。 代わりの 機器は すぐ 届くか。 - 記録:通信の
記録 (ログ)を 何日分残せて、 事故の ときに 取り出せるか。
Moshiruは
チェックシートではこう聞かれる
| よく | 答え方の |
|---|---|
| インターネットとの | はい。 |
| 不正な | はい。 |
| 公開 | はい。 |
| ファイアウォールの | いいえ。 |
「はい」と
試験ではここが問われる
- 置き場所と
動き: IDSは検知して 通知、 IPSは 検知して 遮断。 IPSは 通信の 経路上 (インライン)に 置きます。 - WAFと
ファイアウォール: ファイアウォールはIPアドレスや ポートで 制御し、 Webアプリへの 攻撃は 防げない。 WAFは HTTPの 中身を 検査します。 - WAFの
位置づけ: 脆弱性を直す 根本の 対策ではなく、 攻撃の 影響を 減らす対策 (IPA)。 - 検知方式と
誤り: シグネチャ型は未知の 攻撃に 弱く、 アノマリ型は 誤検知が 出やすい。 フォールスポジティブは 誤検知、 フォールスネガティブは 見逃し。 - クラウド:AWSの
セキュリティ グループは ステートフル ( 行きを 許せば 戻りも 通る)で、 仮想の ファイアウォールと して 働きます。
確認問題
問1 IDSと
- ア IDSは
暗号化を 行い、 IPSは 復号を 行う - イ IDSは
不正な 通信を 検知して 知らせ、 IPSは 検知して 遮断する - ウ IDSは
Web サイト 専用で、 IPSは メール専用である - エ IDSは
IPアドレスだけを 見て、 IPSは ポート番号だけを 見る
答えと解説
問2 社員30人の
- ア ファイアウォールで
Webサイトの ポートを 閉じる - イ WAFを
導入し、 修正が 終わった あとも 更新を 続ける - ウ IDSを
入れて、 警報は 誰も 見ない 設定に する - エ 社内の
無線LANを WPA3に する
答えと解説
問3 通常と
- ア 知られた
攻撃の 特徴とだけ 照らし合わせる ため、 誤検知が 起きない - イ 未知の
攻撃も 見つけられる 可能性が あるが、 誤検知が 出やすい - ウ 暗号化された
通信の 中身を 必ず 読める - エ 検知パターンの
更新が なければ 一切 動かない
答えと解説
よくある質問
家庭用と同じルーターのファイアウォールでは足りませんか?
UTMを入れれば、ウイルス対策ソフトはいりませんか?
WAFを入れていれば、サイトの更新はしなくてよいですか?
外から見た結果を、導入判断の材料にして報告する
Moshiruは、
参考にした資料
- IPA
「中小企業の 情報 セキュリティ 対策 ガイドライン」第4.0版 (2026年3月) - IPA
「Web Application Firewall 読本」 改訂第2版 (2011年2月、 第3 刷 2011 年12 月) - NIST
「SP 800-41 Rev. 1 Guidelines on Firewalls and Firewall Policy」 (2009年9月) - NIST
「SP 800-94 Guide to Intrusion Detection and Prevention Systems (IDPS)」 (2007年2月) - AWS
「Control traffic to your AWS resources using security groups」 (Amazon VPC ユーザーガイド) - AWS
「What is AWS WAF?」 (AWS WAF 開発者 ガイド) - IPA
「情報処理安全確保支援士試験 シラバス 追補版 (科目A-2)」 Ver.4.0 (2023年)