Moshiru

会社のセキュリティ教科書 第7部 7-9

情報セキュリティの自己点検のやり方|月1回のセルフチェック表つき

公開:2026年10月15日/最終更新:同/Moshiru 岡﨑 悠太

こんなときに役立ちます

  • 対策が守られているかを毎月確認したいとき
  • IPAの「5分でできる!情報セキュリティ自社診断」を、どう使えばいいか知りたいとき
  • 取引先のチェックシートで「定期的な点検をしていますか」と聞かれたとき

読み終えたあと、社内でこう言えます

「月1回のセルフチェック表を作り、証拠を見て点検しました」

結論:情報セキュリティの自己点検とは、決めた対策が実際に守られているかを、社内で定期的に確かめることです。おすすめは年1回はIPAの自社診断の25問、毎月は10項目のセルフチェックという2段の組み合わせです。点検では「やっています」という返事ではなく、管理画面や台帳などの証拠を見て判断します。見つかった不備は期限と担当を決めて直し、結果を社長に報告します。月30分で回せる形にしておくのが続けるこつです。

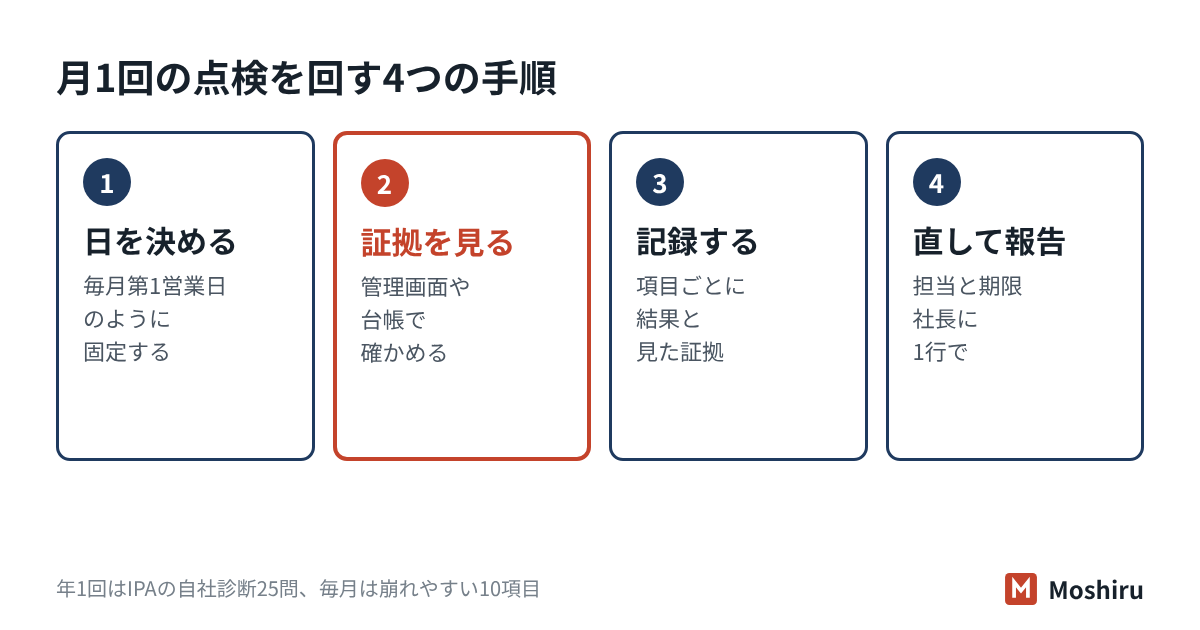
月1回のセルフチェックは、日を決める・証拠を見る・記録する・直して報告するの4つで回す

自己点検・内部監査・自社診断の違いは?

どれも「対策ができているか確かめる」活動ですが、誰が、何を物差しにするかが違います。

名前誰がやるか物差し頻度の例
自己点検(セルフチェック)現場の担当者や部門自身自社のルールやチェック表月1回
自社診断経営者や担当者IPAの25問など、外部が作った基準年1回
内部監査点検される部門から独立した社内の人規程や規格の要求年1回
外部監査社外の監査人監査基準や認証の要求年1回など

自己点検は、ほかの3つより軽く、回数を多くできるのが強みです。内部監査や外部監査は監査と内部統制の節で扱います。

IPA「5分でできる!情報セキュリティ自社診断」とは?

情報処理推進機構(IPA)が無料で公開している、25問の診断シートです。「中小企業の情報セキュリティ対策ガイドライン」第4.0版(2026年3月)の付録3にあたり、2026年4月にはExcel版も公開されました。

パート問の数主な中身
Part 1 基本的対策6問OSとソフトの更新、ウイルス対策、パスワード、共有設定、バックアップ、脅威の情報共有
Part 2 従業員としての対策11問不審なメール、誤送信、持ち出し、廃棄、離席時の画面ロック、盗難防止など
Part 3 組織としての対策8問不正アクセス対策、教育、私物機器、取引先との秘密保持、事故時の手順、ルールの明文化など

答えは「実施している」4点、「一部実施している」2点、「実施していない」0点、「わからない」マイナス1点で、満点は100点です。IPAは、100点を目指して組織全体の水準を上げるよう呼びかけています。

この診断を行い、「情報セキュリティ基本方針」を定めて公開すると、IPAの自己宣言制度「SECURITY ACTION」の二つ星を宣言できます。基本方針の作り方は情報セキュリティポリシーの体系の節にまとめています。

ただし、25問を毎月解くのは負担が大きく、答えが「はい」で固まりがちです。そこで、年1回は25問で全体を見て、毎月は変化しやすい項目だけを証拠で確かめるのがおすすめです。

月1回のセルフチェック表(10項目)

毎月の点検では、ひと月で崩れやすい項目に絞ります。次の10項目は、自社診断の項目のうち、月ごとに状態が変わりやすいものを選んで、確かめ方を足したものです。

項目確かめ方(見る証拠)
1. OS・ソフトの更新管理画面や一覧で、今月の更新が全台に当たったか。詳しくはパッチ管理
2. ウイルス対策定義ファイルが古い端末と、今月の検知の一覧。詳しくはウイルス対策ソフトの運用
3. バックアップ今月も取れているか。1ファイルを試しに戻せるか
4. 退職者・異動者のアカウントメール、クラウド、業務システムに、辞めた人のアカウントが残っていないか
5. 管理者の権限管理者の権限を持つ人が、決めた人だけか
6. 共有リンク「リンクを知っている全員」に公開したままのファイルがないか
7. 記録媒体USBメモリの台帳と実物が合うか。詳しくはUSBメモリの管理と廃棄
8. 不審なメールの報告今月の報告の件数と内容。同じ手口が続いていないか
9. 新しく使い始めたサービス会社の許可なく使い始めたクラウドや生成AIがないか
10. 先月の不備先月見つかった不備が、期限までに直ったか

項目9の社内ルールはシャドーITと生成AIの社内ルールの節で扱います。自社の業務に合わない項目は、入れ替えて構いません。

点検の手順は?(月30分で回す)

  1. 日を決める:「毎月第1営業日の午後」のように固定し、予定表に入れます。
  2. 証拠を見る:10項目を、管理画面・台帳・一覧で確かめます。社員に「やっていますか」と聞くだけで済ませません。
  3. 記録する:項目ごとに「問題なし/不備あり」と、見た証拠の名前を書きます。
  4. 直す:不備には担当者と期限を決めます。翌月の項目10で、直ったかを確かめます。
  5. 報告する:結果を社長に1行で伝えます。直せない不備は、続けるか対策するかを社長に判断してもらいます。

IPAのガイドライン第4.0版は、点検の方法として次の5つを挙げています。月1回の点検では、主に閲覧と技術診断を使います。

方法中身
質問社員や委託先の管理者に直接聞いて答えてもらう
閲覧文書や記録、パソコンの設定画面など、実施の証拠を見る
観察職場に行き、ルールどおりに行動しているかを見る
技術診断専用のソフトなどで、対策が働いているかを確かめる
チェックリストチェック表や質問書を配って答えてもらう

ガイドラインは、点検の結果を経営者に報告し、評価を受けることも求めています。報告を受けて規程や対策を見直す流れは、PDCAで規程を見直すの節で扱います。

たとえば社員20人の会計事務所では(架空の例)

総務の1人がIT担当を兼ねる会計事務所を考えます。年1回の自社診断では、退職者のアカウントの項目に「実施している」と答えていました。毎月のセルフチェックで、クラウドの管理画面を開いて確かめたところ、半年前に辞めたパートの方のアカウントが残っていました。

  1. その日のうちにアカウントを止め、ログインの記録に不審な点がないかを見た。
  2. 退職の手続きの一覧に「アカウントを止める」を足し、総務が確かめる欄を作った。
  3. 所長に「1件見つけて止めた。手続きを直した」と報告した。

返事ではなく証拠を見ると、こうした食い違いが見つかります。「はい」の根拠を毎月1回見ることが、点検を形だけにしないこつです。

チェックシートではこう聞かれる

よくある設問答え方の例
情報セキュリティ対策の実施状況を定期的に点検していますか。はい。毎月、10項目のチェック表で管理画面や台帳を確かめ、年1回はIPAの自社診断を行っています。
点検の結果を経営層に報告していますか。はい。毎月の結果と不備の是正状況を、代表に書面で報告しています。
点検で見つかった不備の是正を管理していますか。はい。不備ごとに担当者と期限を決め、翌月の点検で是正を確かめています。
内部監査を実施していますか。いいえ。現在は担当者による自己点検のみです。〇月から、別部署の社員による年1回の内部点検を始める予定です。

自己点検と内部監査は別物として聞かれることが多いので、混ぜずに答えます。

試験ではここが問われる

SG・支援士・Security+ 5

  • 自己点検と監査の違い:自己点検は部門自身が行い、監査は独立した立場の人が行います。独立性が問われます。
  • SGシラバスの「順守状況の評価と改善」:情報セキュリティ監査、内部監査、自己点検、指摘事項への対応が用語例です。
  • 点検の方法:質問・閲覧・観察などで、実施の証拠を確かめます。返事だけでは証拠になりません。
  • PDCAのC:点検はPDCAの「Check(点検・評価)」にあたり、結果を「Act(改善)」につなげます。
  • Security+:Security Program Management and Oversight(5)の分野で、監査や評価、コンプライアンスの監視が出ます。

確認問題

問1 IPAの「5分でできる!情報セキュリティ自社診断」の説明として、最も適切なものはどれですか。

  1. ア 第三者の監査人が企業を訪れて行う認証の審査
  2. イ 25問に答え、自社の対策状況を点数で把握する診断シート
  3. ウ 診断で80点以上を取ると、ISMS認証が得られる制度
  4. エ 毎月の提出がIPAから義務づけられている報告書
答えと解説
正解:イ 自社で25問に答え、満点100点で状況をつかむ無料の診断です。アは外部監査や認証審査の説明です。ウやエのような制度はありません。

問2 社員35人の小売業(架空)で、月1回の点検の担当者が、各部署に「退職者のアカウントは止めていますか」とメールで聞き、全員の「はい」を記録して点検を終えています。改善点として最も適切なものはどれですか。

  1. ア 回答の期限を短くする
  2. イ 質問の文面を丁寧にする
  3. ウ 管理画面のアカウント一覧と退職者の一覧を照らし合わせ、証拠で確かめる
  4. エ 点検の回数を年1回に減らす
答えと解説
正解:ウ 返事だけでは、実際に止めたかは分かりません。記録や設定画面を見る「閲覧」で確かめると、食い違いが見つかります。ア・イは返事の集め方を変えるだけで、エは点検を弱めます。

問3 情報セキュリティの自己点検と内部監査の違いとして、最も適切なものはどれですか。

  1. ア 自己点検は外部の専門家しか行えない
  2. イ 内部監査は、点検される部門から独立した立場の人が行う
  3. ウ 内部監査では証拠を確かめる必要がない
  4. エ 自己点検の結果は経営者に報告してはならない
答えと解説
正解:イ 内部監査では独立性が大切です。自己点検は部門自身が行います。アは逆で、ウとエも誤りです。どちらも証拠で確かめ、結果は経営者に報告します。

よくある質問

情報セキュリティの自己点検は、どのくらいの頻度でやればいいですか?
月1回が目安です。更新や退職者のアカウントなど、ひと月で崩れやすい項目を毎月確かめ、全体の診断は年1回にすると負担を抑えられます。法令で頻度が決まっているわけではないので、自社で決めて文書にしてください。
担当者が1人しかいない会社でも、自己点検の意味はありますか?
あります。1人でも、証拠を見て記録を残せば、取引先への説明に使えます。ただ、自分で設定したものを自分で見ると見落としやすいので、年1回は社長や別の社員に一部を確かめてもらうと安心です。
自社診断で何点取れば合格ですか?
合格点は決まっていません。IPAは100点を目指すよう呼びかけています。点数よりも、「実施していない」「わからない」になった項目を、期限を決めて1つずつ直すことが大切です。

この記事のまとめ

点検の設問は任せて、確認と提出だけに

Moshiruは、打合せなしでテキストだけでお受けします。取引先から届いたセキュリティチェックシートに、御社の点検の実態に合わせた回答を作ってお返しします。点検が未整備の項目は、始め方と予定の書き方も添えます。

回答代行を見る20問まで1.5万円・打合せなしメニューにないことを頼む文面で合意するまで料金はかかりません

参考にした資料

  1. IPA「5分でできる!情報セキュリティ自社診断」(ガイドライン付録3)
  2. IPA「中小企業の情報セキュリティ対策ガイドライン」第4.0版(2026年3月)第2部「点検と改善」
  3. IPA「中小企業のためのセキュリティ対策ツール」
  4. IPA「SECURITY ACTION 二つ星」
  5. IPA「情報セキュリティマネジメント試験 シラバス」Ver.4.1