Moshiru

会社のセキュリティ教科書 第6部 6-11

情報セキュリティのPDCAとは|規程を形だけにしない見直しの回し方

公開:2026年10月15日/最終更新:同/Moshiru 岡﨑 悠太

こんなときに役立ちます

  • 作った規程が形だけになっているとき
  • 取引先から「規程を定期的に見直していますか」と聞かれたとき
  • SGや支援士、CISMの勉強で、マネジメントレビューや是正処置を実務の言葉でつかみたいとき

読み終えたあと、社内でこう言えます

「規程の点検と見直しを、月1回と年1回の予定に組みました」

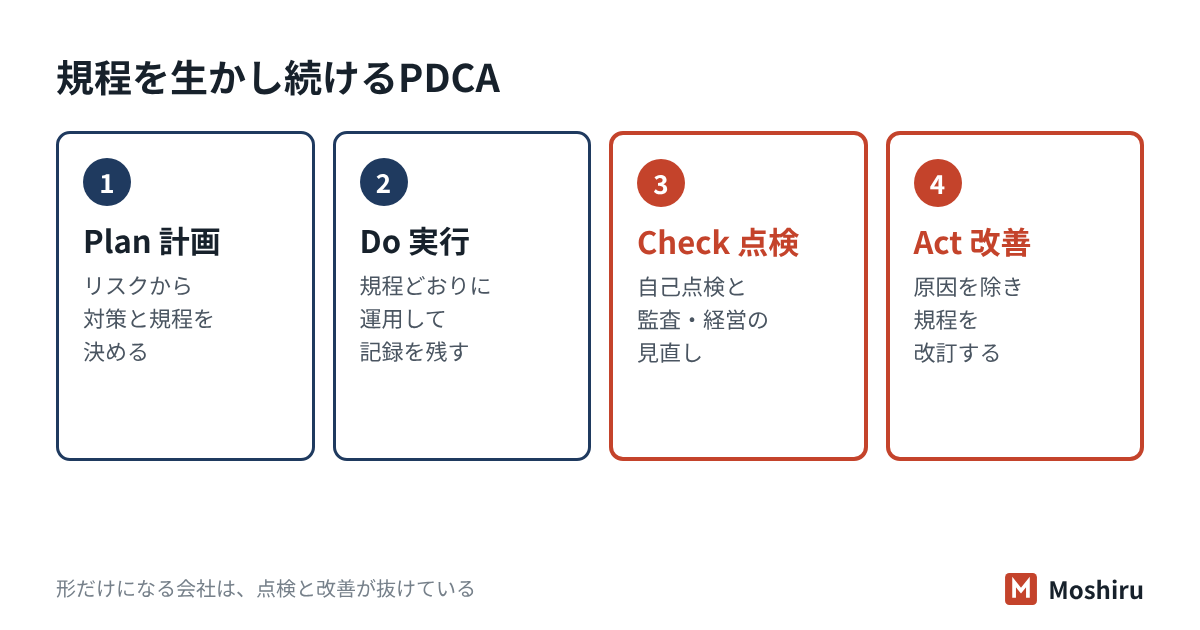
結論:情報セキュリティのPDCAとは、計画・実行・点検・改善を繰り返し、規程と対策を実態に合わせ続ける回し方です。規程が形だけになるのは、多くの場合Check(点検)とAct(改善)が抜けているからです。JIS Q 27001:2023では、点検は箇条9の監視・内部監査・マネジメントレビュー、改善は箇条10にあたります。小さな会社なら、月1回の自己点検、年1回の見直し会議、事故や変化があったときの臨時の見直しの3つを決めておけば回り始めます。

計画・実行・点検・改善を回し、点検と改善で規程を実態に合わせ続ける

規程が形だけになるのはなぜ?

規程を作った直後は、皆が内容を覚えています。ところが1年もすると、業務や使うサービスが変わり、規程と実態がずれていきます。ずれたまま誰も確かめないと、規程は棚の書類になります。よくある兆しは次のとおりです。

どれも「作る」ことはしたが、「確かめて直す」ことをしていない状態です。規程の体系や作り方は情報セキュリティポリシーの体系と会社に必要な規程の一覧の節で扱いました。この節は、作った後の回し方を扱います。

情報セキュリティのPDCAとは?

PDCAは、Plan(計画)・Do(実行)・Check(点検)・Act(改善)の頭文字です。情報セキュリティマネジメントシステム(ISMS)の説明でよく使われます。ISMSの要求事項を定めたJIS Q 27001:2023(ISO/IEC 27001:2022に対応、2023年9月改正)の箇条と並べると、次のようになります。

段階やることJIS Q 27001の箇条
Plan(計画)リスクを洗い出し、対策と目標を決める。規程を作る6 計画策定
Do(実行)規程どおりに運用する。リスクアセスメントと対応を行う8 運用
Check(点検)守れているか、効いているかを測る。内部監査と経営者による見直し9 パフォーマンス評価(9.1 監視・測定、9.2 内部監査、9.3 マネジメントレビュー)
Act(改善)見つかった不備を直し、原因を取り除く。仕組みそのものを良くし続ける10 改善(10.1 継続的改善、10.2 不適合及び是正処置)

規格の箇条にPDCAという言葉が並んでいるわけではありません。ただ、箇条6〜10の流れは、PDCAの考え方で読むと理解しやすくなります。

情報処理推進機構(IPA)の「中小企業の情報セキュリティ対策ガイドライン」も同じ流れを求めています。経営者は、指示した対策の実施状況を点検させ、方針に沿っているかを評価します。業務や顧客の期待の変化も踏まえて方針を見直し、改善を指示します。

Check:何をどの頻度で点検する?

点検には、頻度と確かめる人の違う3つの層があります。全部を同じ重さでやる必要はありません。

層頻度の例誰が何を見るか
自己点検月1回各部署・担当者決めたことが守れているか(更新の適用、アカウント、バックアップ)
内部監査年1回対象業務に関わらない人規程と実態のずれ。記録で裏付けが取れるか
マネジメントレビュー年1回社長・役員点検・監査・事故の結果を見て、方針や予算を変えるか決める

マネジメントレビューとは、経営者が仕組み全体を見直す場のことです。小さな会社なら、年1回の役員会の議題に1項目入れるだけでも形になります。IPAのガイドラインも、点検の結果と推進計画を経営層に定期的に報告し、指示を文書にして共有するよう勧めています。

月1回の自己点検の進め方は運用状況の点検、内部監査の始め方は監査と内部統制の節で扱います。

Act:修正と是正処置の違いは?

改善の段階でよく混同されるのが、「その場で直すこと」と「原因を取り除くこと」です。JIS Q 27001の箇条10.2は、不適合(決めたことが守られていない状態)が見つかったら、まず対処し、そのうえで原因を取り除く処置が要るかを評価するよう求めています。

処置何をするか例(退職者のアカウントが残っていた)
修正(その場の手当て)見つかった不備そのものを直す残っていたアカウントを止める
是正処置原因を取り除き、同じことが起きないようにする退職の手続きに「アカウント停止」を入れ、総務の確認欄を作る
継続的改善不備がなくても、仕組みをより良くし続ける手作業をやめ、人事の登録と連動して止まる仕組みに変える

修正だけで終わると、半年後にまた同じ指摘が出ます。「なぜ起きたか」を1行書き、規程か手順のどこを変えたかまで残すのが是正処置の目安です。事故の後の再発防止策の書き方は再発防止策の書き方の節でくわしく扱います。

小さな会社の見直しはいつ、どう回す?

見直しには、日付で決める「定期」と、出来事で決める「臨時」の2種類があります。臨時の見直しのきっかけは、次のようなものです。

  1. セキュリティの事故やヒヤリハットが起きた
  2. 新しいクラウドサービスや生成AIを使い始めた
  3. 組織や担当者が変わった、拠点が増えた
  4. 取引先から新しい要求(チェックシートの設問など)が来た
  5. 関係する法令やガイドラインが改正された

たとえば社員25人の食品卸では(架空の例)

総務の1人がセキュリティを兼務している会社です。規程は3年前に作ったまま、一度も見直していませんでした。取引先のチェックシートで「規程の見直し」を聞かれたことをきっかけに、次の年間の流れを決めました。

時期やること担当
毎月自己点検(10項目)。結果を一覧に記録総務
9月内部監査。営業部の主任が総務と倉庫を確かめる営業部の主任
10月指摘の是正。原因と変えた手順を記録総務
11月マネジメントレビュー。社長が点検・監査・事故の結果を見て、規程の改訂と翌年の予算を決める社長
12月規程を改訂し、版と改訂日を更新して全員に周知総務

規程の末尾には、版・改訂日・承認者・変えた点を書く改訂履歴の表を付けます。取引先から見直しの証拠を求められたとき、この表とレビューの議事メモを出せば足ります。

チェックシートではこう聞かれる

よくある設問答え方の例
情報セキュリティ規程を定期的に見直していますか。はい。年1回、社長が点検と監査の結果を見て見直し、改訂履歴を規程に残しています。
点検や監査で見つかった不備に、是正処置を行っていますか。はい。不備ごとに原因と変えた手順を記録し、完了を責任者が確かめています。
事故や組織変更の際に、規程の見直しを行っていますか。いいえ。現在は年1回の定期見直しのみです。〇月までに臨時見直しのきっかけを規程に書き加える予定です。

「見直しています」とだけ書くより、いつ・誰が・何を根拠に見直すかを1文で添えると伝わります。書き方はチェックシートの回答の書き方も参考にしてください。

試験ではここが問われる

SG・支援士・CISM 3

  • PDCAと規格の対応:Planは箇条6(計画策定)、Doは箇条8(運用)、Checkは箇条9(パフォーマンス評価)、Actは箇条10(改善)と読むのが一般的です。
  • Checkの3つ:監視・測定・分析及び評価(9.1)、内部監査(9.2)、マネジメントレビュー(9.3)。マネジメントレビューを行うのはトップマネジメント(経営者)です。
  • 修正と是正処置の区別:修正は不備そのものを直すこと、是正処置は原因を取り除いて再発を防ぐことです。
  • 継続的改善:不適合がなくても、仕組みの適切性・妥当性・有効性を高め続けることです。
  • 見直しのきっかけ:定期の見直しに加え、事故・組織変更・新技術の導入・法令改正などで臨時に見直します。

確認問題

問1 PDCAのCheck(点検)に当たる活動として、最も適切なものはどれですか。

  1. ア 情報資産を洗い出し、リスクへの対策を決める
  2. イ 決めた手順どおりに、更新プログラムを適用する
  3. ウ 内部監査を行い、規程と実態のずれを確かめる
  4. エ 見つかった不備の原因を取り除くよう手順を変える
答えと解説
正解:ウ 内部監査は点検の段階の活動です。アは計画(Plan)、イは実行(Do)、エは改善(Act)の是正処置に当たります。

問2 社員20人の設計事務所(架空)で、内部監査の結果、退職者のアカウントが2件残っていました。是正処置として最も適切なものはどれですか。

  1. ア 残っていた2件のアカウントを止める
  2. イ 担当者に注意し、次から気をつけるよう伝える
  3. ウ 退職の手続きの書式にアカウント停止の確認欄を加え、総務が確かめる手順にする
  4. エ 次回の内部監査まで様子を見る
答えと解説
正解:ウ 是正処置は、原因を取り除いて再発を防ぐ処置です。アは不備そのものを直す修正で、必要ですがそれだけでは再発します。イは個人の注意に頼っており、仕組みが変わっていません。

問3 マネジメントレビューの説明として、最も適切なものはどれですか。

  1. ア 各部署の担当者が、毎月決めたことを守れているか確かめる
  2. イ 経営者が、点検や監査、事故の結果を見て、仕組み全体を見直し方針を決める
  3. ウ 社外の監査人が、対策について意見を表明する
  4. エ 情報システム部門が、ログを監視して異常を見つける
答えと解説
正解:イ マネジメントレビューは、トップマネジメントが仕組みの適切さと有効さを見直す活動です。アは自己点検、ウは外部監査、エは監視の説明です。

よくある質問

情報セキュリティ規程はどのくらいの頻度で見直せばよいですか?
年1回の定期見直しを基本にし、事故や組織変更があったときは臨時に見直すのが目安です。頻度を決めるより、見直したことを改訂履歴と議事メモで残すことが大切です。取引先から聞かれたときの証拠になります。
見直して変える所がなかった場合も、記録は要りますか?
はい、記録は残します。「見直した結果、変更なし」も立派な結論です。日付と確認した人、見た資料を書いておけば、形だけでないことを示せます。
ISMS認証を取っていなくても、PDCAは回せますか?
はい、回せます。PDCAは認証のためではなく、規程を実態に合わせ続けるための考え方です。IPAの中小企業向けガイドラインも、点検と改善を経営者の取り組みとして求めています。

この記事のまとめ

見直しの設問の書き方は任せて、確認だけに

Moshiruは、打合せなしでテキストだけでお受けします。取引先から届いたセキュリティチェックシートに、御社の実態に合わせた回答を作ってお返しします。規程の見直しや是正の設問では、いつ・誰が・何をしているかが伝わる書き方に整えます。

回答代行を見る20問まで1.5万円・打合せなしメニューにないことを頼む文面で合意するまで料金はかかりません

参考にした資料

  1. 日本規格協会「JIS Q 27001:2023(ISO/IEC 27001:2022)情報セキュリティマネジメントシステム-要求事項」目次プレビュー(2023年9月改正)
  2. IPA「中小企業の情報セキュリティ対策ガイドライン」第4.0版(2026年3月)
  3. 経済産業省「情報セキュリティ監査基準(令和7年改正版)」(2025年8月)
  4. IPA「5分でできる!情報セキュリティ自社診断」