会社の
再発防止策の書き方とは|報告書の例と、原因分析から業務手順の見直しまで
こんな
- 事故の
報告書に 再発防止策を 書く とき - 取引先から
「再発防止策を 文書で 出してください」と 求められた とき - 「注意を
徹底します」 以外に 何を 書けば いいか 分からない とき
読み終えた
「再発防止策の
結論:再発防止策とは、
再発防止策とは?応急処置との違い
事故の
| 手当て | 何を | 例 |
|---|---|---|
| 応急処置 | 起きた | 誤って |
| 再発防止策 | 原因を | 社外への |
| 水平展開 | ほかの | FAXや |
個人情報保護委員会の
原因はどう掘り下げる?「なぜ」を重ねる
再発防止策が
そこで
- な
ぜ → 経理担当が乗っ取られた? 偽の ログイン画面に パスワードを 入れた。 - な
ぜ → 多要素認証入れただけで 入られた? (パスワードに 加えスマホなどで 確かめる 方式)を 設定していなかった。 - なぜ
設定していなかった? → 導入時に「任意」とし、 誰が 設定済みかを 確かめていなかった。 - な
ぜ → アカウントの確かめていなかった? 設定状況を 定期的に 見る 担当と 手順が なかった。
この
4つの視点で漏れなく見る
原因が
| 視点 | 見る |
|---|---|
| 人 | 知識、 |
| 手順 | 確認の |
| 仕組み | システムの |
| 管理 | 規程、 |
再発防止策はどう書く?5つの要素と強さの順番
再発防止策は、
| 要素 | 書く | 例 |
|---|---|---|
| 何を | 具体的な | 全アカウントで |
| なぜ | どの | パスワードだけで |
| 誰が | 実行と | 総務部 情報担当、 |
| いつまでに | 期限と、 | 〇月〇〇日までに |
| どう | 効果を | 毎月、 |
対策には
| 強さ | 考え方 | 例 |
|---|---|---|
| 強い | 仕組みで | 振込先の |
| やや | 手順で | 変更の |
| 補い | 気づけるように | 社外からの |
| 弱い | 注意を | 全社員に |
振込先変更の
業務手順の見直しまで落とし込むには?
再発防止策が
- 業務手順
書: 担当者が毎日 見る 手順に、 新しい 確認の 段取りを 入れる。 - 社内規程:必須に
した ことを 規程に 書き、 例外の 扱いも 決める (会社に 必要な )。規程の 一覧 - 教育:なぜ
手順が 変わったかを、 事故の 経緯と あわせて 全員に 伝える (社員教育と 標的型メール訓練 )。 - 点検の
項目: 月1回の点検表に、 対策が 守られているかの 項目を 加える (月1回の セルフチェック )。
たとえば社員25人の不動産管理会社では(架空の例)
社員25人の
| 見直し前の | 見直し後の |
|---|---|
| 担当者が | 社外への |
| 個人情報を | 個人情報は |
| 誤送信に | 気づいたら |
3か
報告書と取引先への説明はどう書く?
報告書の
- 原因ごとに
対策を 原因が並べる: 3つなら、 対策も 3つ以上。 対応しない 対策は 別に 「その 他の 改善」と して 分けます。 - 済みと
予定を 実施済みの分ける: 対策と、 これから 行う 対策を 分け、 予定には 期限を 書きます。 - できない
ことは 「二度と書かない: 起こしません」のような 約束より、 確かめる 方法と 時期を 書く 方が 信頼されます。 - 見直しの
時期を 効果を書く: 確かめた あと、 手順を 再度 見直す 時期を 書きます (PDCAで 規程を )。見直す
米国立標準技術研究所
チェックシートではこう聞かれる
| よく | 答え方の |
|---|---|
| 過去に | はい。 |
| インシデントの | はい。 |
| 再発防止策の | はい。 |
| 事故の | いいえ。 |
事故の
試験ではここが問われる
- 修正と
是正処置の 修正は違い: 起きた 不適合 その ものを 直す こと。 是正処置は 原因を 取り除き、 再発を 防ぐ こと。 ISMSの 規格 (JIS Q 27001の 10.2)で 使う 用語です。 - 根本原因分析:なぜな
ぜ 分 析や 特性要因図で、 直接の 原因の 奥に ある 原因を 探します。 英語では Root Cause Analysis (RCA)。 - 事後の
振り Security+や返り: CISMでは、 対応の 終わりに 行う 教訓の 整理 (Lessons Learned)が 対応の 段階の 1つとして 問われます。 - 効果の
確認: 対策を実施しただけでなく、 有効だったかを 確かめるまでが 是正処置です。 - 報告の
項目: 個人情報保護委員会への報告には 「原因」と 「再発防止の ための 措置」が 含まれます。
確認問題
問1 情報
- ア 起きた
問題を、 その 場で 元の 状態に 戻すこと - イ 不適合の
原因を 取り除き、 再発を 防ぐ ための 処置 - ウ 事故を
起こした 社員に 処分を 科す こと - エ 事故の
内容を 外部に 公表する こと
答えと解説
問2 社員40人の
- ア 全社員に、
図面の 取り扱いに 注意する よう 呼びかける - イ 退職者に、
誓約書を 書いて もらう - ウ 退職の
手続きに アカウント停止の 手順を 入れ、 毎月 アカウント一覧と 在籍者を 突き合わせる - エ 図面の
保存場所の 名前を 変える
答えと解説
問3 再発防止策の
- ア
「今後 このような ことがないよう、 注意を 徹底します」 - イ
「全アカウントで 多要素認証を 必須に する。 総務部が 〇月末までに 設定し、 毎月 未設定者が 0人かを 確認する」 - ウ
「セキュリティを 強化します」 - エ
「二度と 事故を 起こさない ことを お約束します」
答えと解説
よくある質問
再発防止策は、事故からどれくらいで出せばよいですか?
原因が「社員のミス」の場合、何を書けばよいですか?
お金をかけずにできる再発防止策はありますか?
この記事のまとめ
- 再発防止策は、
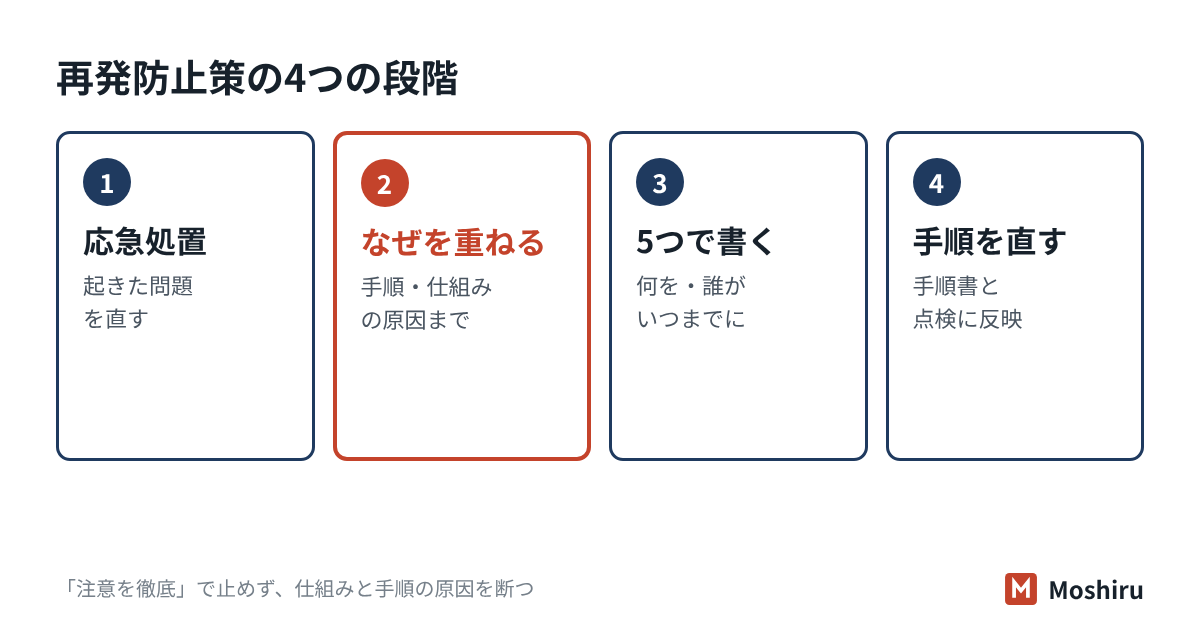
応急処置と 分けて、 根本の 原因を 取り除く 対策と して 書きます。 - 「注意不足」で
止めず、 なぜを 重ねて 手順や 仕組みの 原因まで たどります。 - 対策は
5つの 要素で 書き、 業務手順書と 点検の 項目まで 書き換えて 効果を 確かめます。
報告書の書き方を、一人で抱えずに整える
Moshiruは、
インシデントが
参考にした資料
- 個人情報保護委員会
「個人情報の 保護に 関する 法律に ついての ガイドライン (通則編)」 3-5-2 (2026 年6 月一部 改正) - e-Gov法令検索
「個人情報の 保護に 関する 法律施行規則」 第8条 - 日本産業標準調査会
(JISC) 「JIS Q 27001:2023 情報 セキュリティ, サイバー セキュリティ 及びプライバシー 保護-情報 セキュリティ マネジメントシステム-要求事項」 (2023年9月) ※JIS検索から 閲覧 - IPA
「中小企業の ための セキュリティ インシデント 対応の 手引き」 (2026年6月) - NIST
「The NIST Cybersecurity Framework (CSF) 2.0」 CSWP 29 (2024年2月) ID.IM - NIST
「SP 800-61 Rev. 3 Incident Response Recommendations and Considerations for Cybersecurity Risk Management」 (2025年4月)