会社の
社員のセキュリティ教育と標的型メール訓練のやり方|年間計画と測り方
こんな
- 社員教育や
標的型メール訓練を 始めたい とき - 取引先の
チェックシートで 「従業員への 教育を 年1回以上 実施していますか」と 聞かれた とき - 訓練を
してみたが、 開封率の 数字だけで 終わっている とき
読み終えた
「社員教育と
結論:セキュリティ
意識づけ・訓練・教育の違いは?
「教育」と
| 層 | ねらい | 中小企業での |
|---|---|---|
| 意識づけ | 危ない | 朝礼での |
| 訓練 | 決めた | 標的型メール訓練、 |
| 教育 | 役割に | 経理に |
同じ
年間の教育計画はどう立てる?
年に
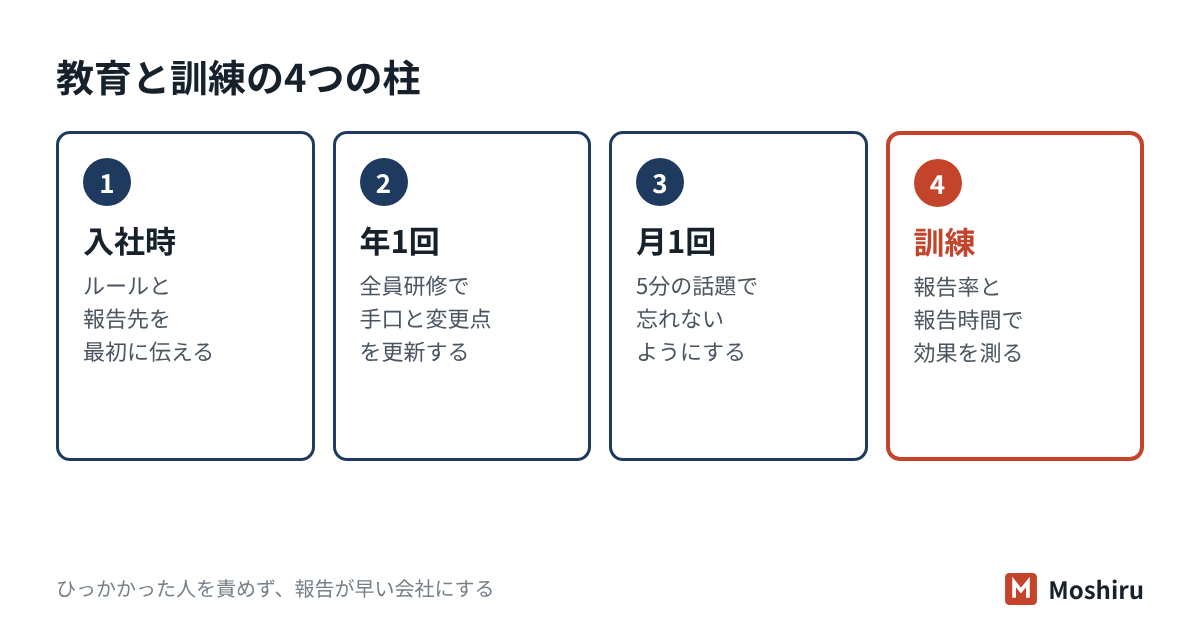
- 入社時:社内ルール
(持ち出し、 パスワード、 私物の 機器)と 報告先を 説明し、 誓約書を もらう。 派遣社員や 委託先の 常駐者も 対象に する。 - 年1回・
全員: 30〜60分の研修。 直近の 手口と、 自社の ルールの 変更点を 伝える。 受講記録を 残す。 - 月1回・短い
話題: 5分で読める 注意喚起。 実際に 届いた 怪しい メール (個人名は 伏せる)を 教材に すると 身近に なる。 - 役割別:経理・総務・管理者など、
狙われやすい 役割に 年1回、 専用の 内容を 行う。 - 訓練:標的型メール訓練を
年1〜2回。 結果を 全員に 返し、 次の 月の 話題に つなげる。
たとえば社員30人の卸売業では(架空の例)
総務の
| 時期 | 内容 | 手間 |
|---|---|---|
| 4月 | 新入社員の | 準備3時間 |
| 毎月 | 社内チャットで | 月30分 |
| 7月 | 経理2人に、 | 1時間 |
| 10月 | 標的型メール訓練。 | 準備半日 |
| 3月 | 受講記録と | 2時間 |
年間計画を
標的型メール訓練はどうやって進める?
標的型
- 目的を
決める: 「報告の流れを 確かめる」など、 何を 見るかを 先に 決めます。 ひっかかった 人の 名前を 出す ことは 目的にしません。 - 報告先を
用意する: 「怪しいメールは ここへ 転送」と いう 窓口や、 メールソフトの 報告ボタンを 先に 整えます。 報告先が ないまま 訓練を しても、 練習に なりません。 - 社内で
合意を 社長と、取る: 人事・労務の 担当に 内容を 確認します。 NISTの 文書は、 実在の 会社名や団体名を 訓練メールに 使わないよう、 法務も 交えて 設計する よう 勧めています。 - 予告する:日時は
伏せても、 「今年は 訓練を 行う」 「結果は 学習に 使う」ことは 全員に 伝えます。 - 送って
記録する: 開いた人の 数に 加え、 報告した 人の 数と、 報告までに かかった 時間を 記録します。 - 結果を
返す: 全員に結果と 見分け方を 共有し、 早く 報告した 人を 名前を 出さずに ほめます。
訓練メールの
ひっかかった人を責めないのはなぜ?
英国の
訓練の効果は何で測る?開封率より報告率
総務省が
| 指標 | 分かる | 使い方の |
|---|---|---|
| 開封率・クリック率 | どれだけ気づけなかったか | 文面の |
| 報告率 | 決めた | 開いた |
| 報告までの | 全員に | 最初の |
| 研修の | 教育が | 派遣社員・役員も |
| 確認テストの | 内容が | 同じ |
NCSCの
無料で使える教材はある?
教材を
| 教材 | 向いている |
|---|---|
| 映像で | 年1回の |
| 5分で | 月1回の |
| 中小企業の | 入社時の |
| 5分で | 研修の |
自社診断を
チェックシートではこう聞かれる
| よく | 答え方の |
|---|---|
| 全従業員に | はい。 |
| 標的型攻撃 | はい。 |
| 不審な | はい。 |
| 委託先の | いいえ。 |
「定期的に」と
試験ではここが問われる
- 人的
セキュリティ 教育・訓練・誓約書は対策: 人的対策の 代表。 技術的対策だけでは 防げない ソーシャルエンジニアリングへの 備えと して 出ます。 - 意識づけ・
訓練・教育の awareness は区別: 全員が 気づく こと、 training は 技能を 身に つける こと、 education は 役割に 応じて 理解を 深める こと。 CISSPでは 英語の まま 問われます。 - 訓練の
評価: 開封率だけでなく報告率・報告時間を 見る。 結果は 罰ではなく、 次の 教育に 生かす。 - Security+の
範囲: フィッシングの模擬訓練 (phishing campaigns)、 不審な 行動の 見分け方、 報告と 監視が、 意識づけの 実践と して 並びます。 - 継続:教育は
一度で 終わらず、 内容を 定期的に 見直す。 PDCAの A (改善)に つなげる 設問が 出ます。
確認問題
問1 社員25人の
- ア 開封した
人の 名前を 社内に 公表し、 注意を 促す - イ 開封率が
高いので、 メールの 受信を 全面的に 制限する - ウ 報告先と
報告の 手順を 全員に 周知し、 次回は 報告率と 報告までの 時間を 主な 指標に する - エ 開封率が
下がるまで、 毎週 同じ 文面で 訓練を 繰り返す
答えと解説
問2
- ア 全員向けの
意識づけ - イ 役割に
応じた 教育・訓練 - ウ 物理的
セキュリティ 対策 - エ リスクの
移転
答えと解説
問3 標的型
- ア 本物らしさを
高める ため、 実在する 取引先の 社名を 許可なく 使う - イ 訓練を
行う ことは 誰にも 知らせず、 結果は 人事評価に 使う - ウ 報告の
窓口を 用意し、 訓練を 行う ことと 結果を 学習に 使う ことを 事前に 伝える - エ 開封率だけを
記録し、 報告の 有無は 記録しない
答えと解説
よくある質問
標的型メール訓練は、社員に予告してから行うべきですか?
セキュリティ教育は年に何回やればよいですか?
無料の教材だけで教育していると言えますか?
この記事のまとめ
- 教育は
「入社時・年 1回・月 1回の 短い 話題」の 3段に、 役割別と 訓練を 足して 年間計画に する。 - 標的型
メール 訓練は、 報告の 流れを 練習する ために 行い、 ひっかかった 人を 責めない。 - 効果は
開封率より、 報告率と 報告までの 時間で 測り、 記録を チェックシートの 根拠に する。
教育・訓練の設問は回答を任せて、確認だけに
Moshiruは、
参考にした資料
- NIST
「SP 800-50 Rev. 1 Building a Cybersecurity and Privacy Learning Program」 (2024年9月) - NCSC
(英国) 「Phishing attacks: defending your organisation」 (2018 年2 月公開、 2024年2月 見直し) - 総務省
「国の 行政機関に おける 情報 セキュリティ 対策に 関する 実態調査 ― 職員の 情報 セキュリティ 教育の 取組状況 ―」 (2020 年11 月調査) - IPA
「映像で 知る 情報セキュリティ」 作品一覧 - IPA
「5分で できる! 情報 セキュリティ ポイント学習」 - IPA
「中小企業の 情報 セキュリティ 対策 ガイドライン」第4.0版 (2026年3月) - IPA
「中小企業の 情報セキュリティ」 (教材・ツールの 案内)