会社のセキュリティ教科書 第1部 1-6
攻撃者は誰で、何が目的か|金銭・ハクティビズム・国家と「小さな会社も狙われる」理由
公開:2026年10月15日/最終更新:同/Moshiru 岡﨑 悠太
こんなときに役立ちます
- 「うちみたいな小さな会社は狙われない」と言われて、言い返す材料がほしいとき
- ニュースの「国家の関与」「ハクティビスト」が、自社に関係あるのか知りたいとき
読み終えたあと、社内でこう言えます
「うちが狙われる理由と、入られやすい隙を整理しました」
結論:攻撃者は大きく、金銭目的の犯罪グループ・国家を背景とするグループ・ハクティビスト・内部の人・腕試しの個人に分けられます。いま件数が多いのは金銭目的で、警察庁によると、2025年のランサムウェア被害226件のうち中小企業が約6割でした。攻撃者は会社の大きさではなく入りやすい「隙」を探します。さらに中小企業は、取引先へ入るための踏み台としても狙われます。「小さいから狙われない」ではなく、「小さくても隙があれば入られる」と考えるのが実態に合っています。
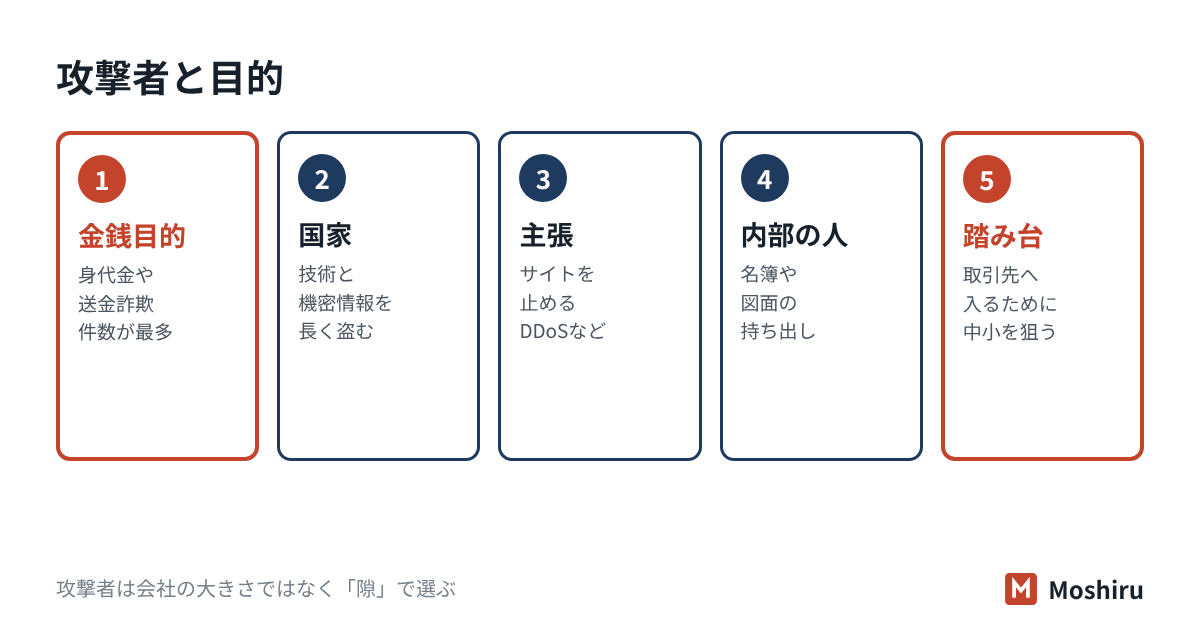
攻撃者を5つに分けて考える
攻撃者が誰かが分かると、何を守ればいいかが見えてきます。目的が違えば、狙う物も手口も変わるからです。
| 攻撃者 | 主な目的 | 中小企業への影響 |
|---|
| 金銭目的の犯罪グループ | 身代金、盗んだ情報の売買、送金詐欺 | 一番多い。ランサムウェアやビジネスメール詐欺で直接狙われる |
| 国家を背景とするグループ | 機密情報や技術の窃取、外貨獲得、社会の混乱 | 技術を持つ製造業や、大企業・官公庁の取引先が狙われる |
| ハクティビスト | 政治的・思想的な主張 | Webサイトを見られなくするDDoS攻撃や改ざん |
| 内部の人 | 金銭、不満、転職先での有利 | 顧客名簿や図面の持ち出し(1-5で解説) |
| 腕試し・愉快犯 | 技術の誇示、いたずら | 公開されたツールで、弱いサイトを手当たり次第に攻撃 |
ハクティビストは、ハッカーと「アクティビスト(活動家)」を合わせた言葉で、その活動をハクティビズムと呼びます。腕試しの攻撃者は、他人が作ったツールを使うだけの人という意味で「スクリプトキディ」とも呼ばれます。
「技術がなくても攻撃できる」時代
警察庁は、ランサムウェアの開発・運営者が実行役に道具を貸し、身代金の一部を受け取るRaaS(Ransomware as a Service)を挙げています。その結果、高度な知識がない人でも攻撃でき、攻撃者の裾野が広がっていると説明しています。攻撃者の数が増えれば、狙われる会社も増えます。
小さな会社が狙われる3つの理由
1. 攻撃者は「会社の大きさ」ではなく「隙」で選ぶ
警察庁の「令和7年におけるサイバー空間をめぐる脅威の情勢等について」(2026年3月)は、ランサムウェア攻撃は基本的に金銭目的で、攻撃者は侵入する「隙」のある標的を探すと書いています。被害組織へのアンケートでは、侵入経路の6割以上がVPN機器でした。VPN機器とは、社外から社内へつなぐための装置です。更新されていないVPN機器は、会社の規模に関係なく見つかります。
2. 被害の数字が示している
| 数字 | 出典 |
|---|
| 2025年のランサムウェア被害報告226件のうち、中小企業が約6割。業種は製造業が約4割 | 警察庁(2026年3月) |
| ランサムウェア被害の復旧に1,000万円以上かかった組織が5割超 | 警察庁(2026年3月) |
| サイバー被害を受けた中小企業の約7割が、取引先にも影響が出たと回答 | IPA「2024年度中小企業等実態調査結果」速報版(2025年2月) |
3. 取引先へ入るための「踏み台」になる
IPAの「情報セキュリティ10大脅威 2026」組織編では、「サプライチェーンや委託先を狙った攻撃」が2位でした。解説書は、守りの固い会社を直接狙わず、取引先や委託先の弱い所を経由して攻める手口だと説明しています。足がかりにされた会社は、取引停止や損害賠償を求められることもあります。
同じIPAの中小企業調査では、不正アクセス被害の侵入手口として「取引先やグループ会社経由」が19.8%ありました(n=419)。自社が入口にも、出口にもなりうるということです。
国家やハクティビストは他人事か
警察庁によると、2025年に確認した攻撃には、国家を背景とするグループ(APT攻撃グループ)の関与が疑われるものが複数ありました。主な標的は情報通信、先端技術・製造、学術研究などの分野です。2025年1月には警察庁とNISCが、MirrorFaceと呼ばれるグループの攻撃について注意喚起しました。2019年ごろから日本の組織や個人を狙い、半導体・製造・情報通信などの分野では、VPN機器の脆弱性を突く侵入も確認されています。
ハクティビストについては、2025年6月に政府機関や民間事業者などのWebサイトが見られなくなる被害が相次ぎました。同じころ、ハクティビストとみられるアカウントが犯行をほのめかす投稿をしていた、と警察庁は書いています。10大脅威 2026の6位「地政学的リスクに起因するサイバー攻撃」の解説書では、経済制裁への報復とみられるDDoS攻撃が日本でも観測されたとしています。
たとえば、社員40人の精密部品メーカー(架空の例)が大手メーカーに部品を納めているとします。この会社の技術や、大手とのメールのやり取りは、国家を背景とするグループにとっても価値があります。「うちは一般向けの事業ではないから関係ない」とは言い切れません。
「うちは狙われない」への答え方
| よく言われること | 返す材料 |
|---|
| うちには盗まれて困る情報がない | ランサムウェアは情報を盗むだけでなく、業務を止めて身代金を求めます。止まって困る業務があれば対象です。 |
| 大企業しか狙われない | 2025年のランサムウェア被害の約6割は中小企業です(警察庁)。 |
| うちを狙っても、もうけは少ない | 攻撃者は大きさではなく隙で選びます。取引先へ入る踏み台としての価値もあります(IPA 10大脅威 2位)。 |
| 今まで何もなかった | 侵入に気づいていないだけの場合もあります。国家を背景とする攻撃は、長く潜んで情報を盗み続けることがあります。 |
中小企業の被害の傾向は中小企業のインシデントランキング、何もしない場合の損失は対策しないと何を失うかでも整理しています。
攻撃者の目的から、先にやることを決める
- 金銭目的に備える:VPN機器とOSの更新、多要素認証、つながっていない場所へのバックアップ。警察庁も、基本的な対策の継続が最も重要としています。VPNはVPN機器の点検、認証は多要素認証の手引きへ。
- 踏み台にされないために:取引先から届くチェックシートに正直に答え、足りない所を計画にします。委託先の管理は委託先管理の答え方へ。
- 国家を背景とする攻撃に備える:技術や大手との取引があるなら、ログを長めに残し、見慣れないログインに気づける状態にします。
- ハクティビストに備える:Webサイトが止まったときの連絡手段と、復旧の手順を決めておきます。
- 内部の人に備える:権限の絞り込みと退職時のID停止(1-5)。
チェックシートではこう聞かれる
| よくある設問 | 答え方の例 |
|---|
| 自社を取り巻く脅威(サイバー攻撃等)を把握し、リスク評価を行っていますか。 | はい。IPAの10大脅威などをもとに年1回リスクを見直し、記録しています。 |
| 脆弱性情報やセキュリティの注意喚起を収集する体制がありますか。 | はい。担当者がIPA・JPCERT/CCの注意喚起を週1回確認し、該当する機器は更新しています。 |
| 委託先や取引先を経由した攻撃への対策を講じていますか。 | はい。取引先との接続は必要な範囲に限り、委託先には契約で対策を求めています。 |
試験ではここが問われる
SG・Security+ 2・CISSP 1
- 攻撃者の種類:スクリプトキディ(ツールを使うだけの未熟な攻撃者)、ボットハーダー(乗っ取った端末の群れ=ボットネットを操る者)、内部犯、愉快犯、詐欺犯。
- 攻撃の動機:金銭奪取、ハクティビズム(政治的・社会的主張)、サイバーテロリズム(社会の機能をまひさせる)。
- 二重脅迫(ダブルエクストーション):データを暗号化し、さらに盗んだデータをリークサイトで公開すると脅す手口。
- Security+(SY0-701)は、攻撃者を国家・未熟な攻撃者・ハクティビスト・内部脅威・組織犯罪・シャドーITに分け、内部か外部か、資金、技術力で比べさせます。
- サイバーキルチェーン:ロッキード・マーティン社が示した、攻撃を7つの段階に分けて考えるモデル。段階ごとに止める手を考えます。
確認問題
問1 政治的・社会的な主張を目的としてサイバー攻撃を行う者を表す言葉はどれですか。
- ア スクリプトキディ
- イ ボットハーダー
- ウ ハクティビスト
- エ 内部犯
答えと解説
正解:ウ ハクティビストは主張のために攻撃します。アはツールを使うだけの未熟な攻撃者、イはボットネットを操る者、エは組織の内部の人による犯行で、動機の軸が違います。
問2 開発者が実行役にランサムウェアを提供し、身代金の一部を受け取る仕組みを何と呼びますか。
- ア APT
- イ RaaS
- ウ DDoS
- エ BEC
答えと解説
正解:イ RaaSはRansomware as a Serviceの略です。技術がない人でも攻撃でき、攻撃者が増える原因になっています。アは長期に潜む高度な攻撃、ウは大量の通信でサービスを止める攻撃、エはビジネスメール詐欺です。
問3 社員15人の設計会社の社長が「うちは小さいから狙われない」と言っています。この会社は大手メーカーの図面を預かり、社外からVPNで社内につないでいます。最も適切な助言はどれですか。
- ア 小さな会社は統計上ほとんど狙われないので、対策は不要と伝える
- イ 攻撃者は隙を探して入るうえ、取引先への踏み台にもなるため、VPN機器の更新から始めるよう伝える
- ウ 国家を背景とする攻撃は大企業だけが対象なので、ウイルス対策ソフトだけで足りると伝える
- エ 狙われたら警察が守ってくれるので、被害の後に届け出ればよいと伝える
答えと解説
正解:イ ランサムウェア被害の約6割は中小企業で、侵入経路はVPN機器が6割以上です(警察庁、2025年)。大手の図面を預かる会社は踏み台の価値もあります。アとウは事実と合わず、エは事後の対応で予防になりません。
よくある質問
国家を背景とする攻撃に、小さな会社が対抗できるのですか。
完全に防ぐのは大企業でも難しい相手です。ただ、MirrorFaceの手口でも、VPN機器の脆弱性や、なりすましメールといった入口は共通しています。更新、多要素認証、不審なメールを開かない、ログを残す、という基本で入口を減らせます。
攻撃者が誰かは、被害のときに分かりますか。
多くの
場合、すぐには分かりません。警察庁も、国家を背景とする事案か、犯罪組織の金銭目的の事案かを見分けるのは難しいとしています。誰であっても、初動は「止める・記録する・相談する」で同じです。相談先はインシデントの相談先にまとめています。
参考にした資料
- 警察庁「令和7年におけるサイバー空間をめぐる脅威の情勢等について」(2026年3月)
- IPA「情報セキュリティ10大脅威 2026」(2026年1月)
- IPA「情報セキュリティ10大脅威 2026」解説書[組織編](2026年3月)
- IPA プレス発表「2024年度中小企業等実態調査結果」速報版を公開(2025年2月)
- 警察庁「MirrorFaceによるサイバー攻撃について(注意喚起)」(2025年1月)
- CompTIA「Security+ (SY0-701) Exam Objectives」Version 7.0
- Lockheed Martin「The Cyber Kill Chain」