会社の
ゼロトラストとは|境界型との違い、7つの原則と中小企業での始め方
こんな
- テレワークや
クラウドが 増え、 社内と 社外の 境目が なくなってきた とき - VPNの
入れ 替えや 多要素認証の 導入を、どの 順番で 進めるか 決めたい とき - 支援士・Security+・
CISSP・AWSの 勉強で、 NIST SP 800-207の 考え方を つかみたい とき
読み終えた
「ゼロトラストに
結論:ゼロトラストとは、
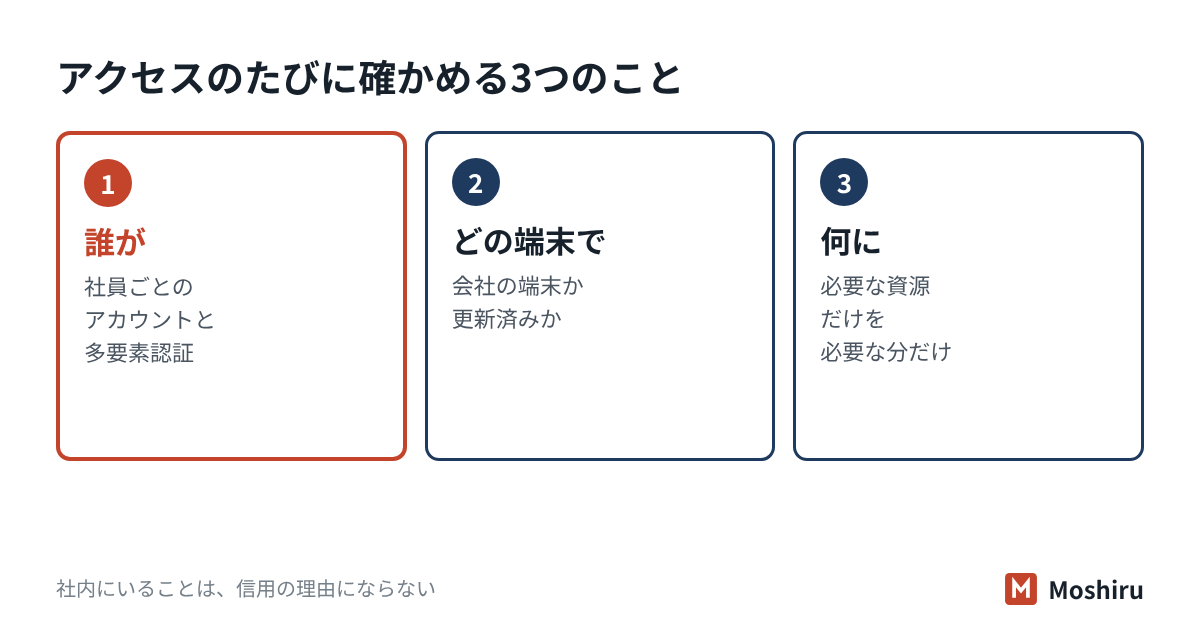
ゼロトラストと境界型セキュリティの違いは?
これまでの
| 比べる | 境界型 | ゼロトラスト |
|---|---|---|
| 信用の | 社内の | 人・端末・状況を |
| 確かめる | 入口を | アクセスの |
| 許す | 中に | 必要な |
| 弱い | 1台乗っ取られると | ID管理と |
クラウドの
デジタル庁の
NIST SP 800-207の7つの原則とは?
ゼロトラストの
- すべてを
守る サーバー対象に する: だけでなく、 クラウドの サービスや 私物の 端末も 資源と して 扱う。 - 場所に
関係なく 社内の通信を 守る: ネットワークから でも、 社外と 同じ 条件で 確かめ、 暗号化する。 - セッションごとに
許す: 1つの資源への 許可で、 ほかの 資源まで 使えるようにしない。 権限は 最小に する。 - 状況を
見て 誰か、決める: どの 端末か、 いつどこからか、 普段と 違う 動きか、 で 判断する。 - 端末の
状態を 更新されていない見続ける: 端末や、 管理していない 端末は 制限する。 - 認証と
認可を 使っている繰り返す: 間も 確かめ直す。 多要素認証を よく 使う。 - 情報を
集めて アクセスや改善する: 通信の 記録を 集め、 ルールの 見直しに 使う。
判断する所と、止める所を分ける
SP 800-207は、
| 名前 | 役割 |
|---|---|
| PE | アクセスを |
| PA | PEの |
| PEP | 利用者と |
PEと
どこまで進んでいるかを測る:5つの柱
米国の
| 柱 | 中小企業での |
|---|---|
| アイデンティティ | 社員ごとの |
| デバイス | 会社の |
| ネットワーク | 通信の |
| アプリと | 使っている |
| データ | 大事な |
4段階は、
NISTも
中小企業はゼロトラストを何から始める?
ゼロトラストは、
- 資源を
書き出す: 使っているクラウドサービス、 端末、 大事な データを 一覧に する (5-1 情報資産台帳)。 - アカウントを
整える: 共用アカウントをなくし、 退職者を 消し、 ログインを 1か 所に まとめる。 - 多要素認証を
全員に: メールとクラウド ストレージから。 できれば パスキーへ (3-7 パスキー)。 - 端末を
管理する: 会社の端末を 登録し、 更新されていない 端末からの ログインを 制限する (4-10 EDRと MDM )。 - ログを
見る: 普段と違う 場所や 時間の ログインに 気づけるように する。
たとえば社員30人の設計事務所では(架空の例)
社員の
この
チェックシートではこう聞かれる
| よく | 答え方の |
|---|---|
| 社外から | はい。 |
| 業務に | いいえ。 |
| アクセス権限は | はい。 |
「ゼロトラストを
試験ではここが問われる
- 定義:ネットワーク上の
場所や 端末の 持ち主を 理由に、 暗黙に 信用しない。 資源への セッションの 前に 認証と 認可を 行います。 - 構成要素:PE
(決める)・PA (通り道を 指示する)・PEP (実際に 通す・ 止める)。 PEと PAで PDPです。 Security+では コントロールプレーン (判断)と データプレーン (実施)の 区別も 問われます。 - 境界型との
違い: 「社内だから安全」と いう 前提を 置かない。 侵入される ことを 前提に、 横への 広がりを 抑えます。 - 関連用語:マイクロセグメンテーション
(細かく ネットワークを 分ける)、 SASE (ネットワークと セキュリティの 機能を クラウドで まとめて 提供する 考え方)、 最小権限。 - ゼロトラストは
製品ではない: ID管理・端末管理・ログなどを 組み合わせた 設計の 考え方です。
確認問題
問1 NIST SP 800-207で、
- ア ポリシーエンジン
(PE) - イ ポリシー管理者
(PA) - ウ ポリシー実施点
(PEP) - エ 認証局
(CA)
答えと解説
問2 ゼロトラストの
- ア 社内
LANからの アクセスは、 認証を 省いて よい - イ 一度
ログインすれば、 すべての 社内システムを 使えるように する - ウ アクセスの
たびに 人・端末・状況を 確かめ、 必要な 資源だけを 許す - エ ファイアウォールを
強く すれば、 内部の 対策は いらない
答えと解説
問3 社員20人の
- ア VPNを
すぐに 廃止し、 すべてを 新しい 製品に 置き換える - イ 社員ごとの
アカウントにし、 多要素認証を 設定する - ウ VPNの
パスワードを 月1回変えて、 全員に 通知する - エ 社内LANの
通信は 安全なので、 そのままに する
答えと解説
よくある質問
ゼロトラストを導入するには、専用の製品が必要ですか?
VPNはもういらなくなりますか?
ゼロトラストと多層防御は、どちらを選べばよいですか?
この記事のまとめ
- ゼロトラストは、
場所で 信用せず、 アクセスの たびに 人・端末・状況を 確かめる 考え方です。 - NIST SP 800-207は
7つの 原則と、 PE・PA・PEPと いう 判断と 実施の 分担を 示しています。 - 中小企業は、
資源の 一覧、 アカウントと 多要素認証、 端末の 管理、 ログの 順で 近づけます。
アカウントの棚卸しは任せて、直す判断だけに
Moshiruは、
参考にした資料
- NIST
「SP 800-207 Zero Trust Architecture」 (2020年8月) - デジタル庁
「ゼロトラストアーキテクチャ 適用方針」 (DS-210、 2022年6月) - CISA
「Zero Trust Maturity Model」 Version 2.0 (2023年4月) - Microsoft Learn
「CISA Zero Trust Maturity Model の 解説」 - NIST
「SP 1800-35 Implementing a Zero Trust Architecture」 (2025年6月) - IPA 産業
サイバー セキュリティ センター 「ゼロトラストと いう 戦術の 使い方」 (2021年6月)