会社の
内部不正対策のやり方|IPAガイドラインの10の観点と状況的犯罪予防
こんな
- 内部不正を
防ぐ 仕組みを 作りたい とき - 退職予定者が
出て、 顧客リストや 図面の 持ち出しが 心配に なった とき - 取引先の
チェックシートで、 アクセス権の 見直しや 退職時の 手続きを 聞かれた とき
読み終えた
「退職者の
結論:内部不正とは、
内部不正とは?ガイドラインの定義と範囲
IPAの
| 項目 | ガイドラインでの |
|---|---|
| 誰が | 経営者・役員、 |
| 何を | 重要情報や |
| どこまで | 違法行為に |
| いつ | 在職中に |
IPAの
IPAガイドラインの10の観点とは?
ガイドラインの
| 観点 | まずやる |
|---|---|
| 基本方針 | 社長が |
| 資産管理 | 重要情報を |
| 物理的管理 | サーバーや |
| 技術・運用管理 | 共用IDを |
| 原因究明と | 重要情報への |
| 人的管理 | 入社時・退職時の |
| コンプライアンス | 懲戒の |
| 職場環境 | 公平な |
| 事後対策 | 起きた |
| 組織の | 年1回、 |
ガイドラインの
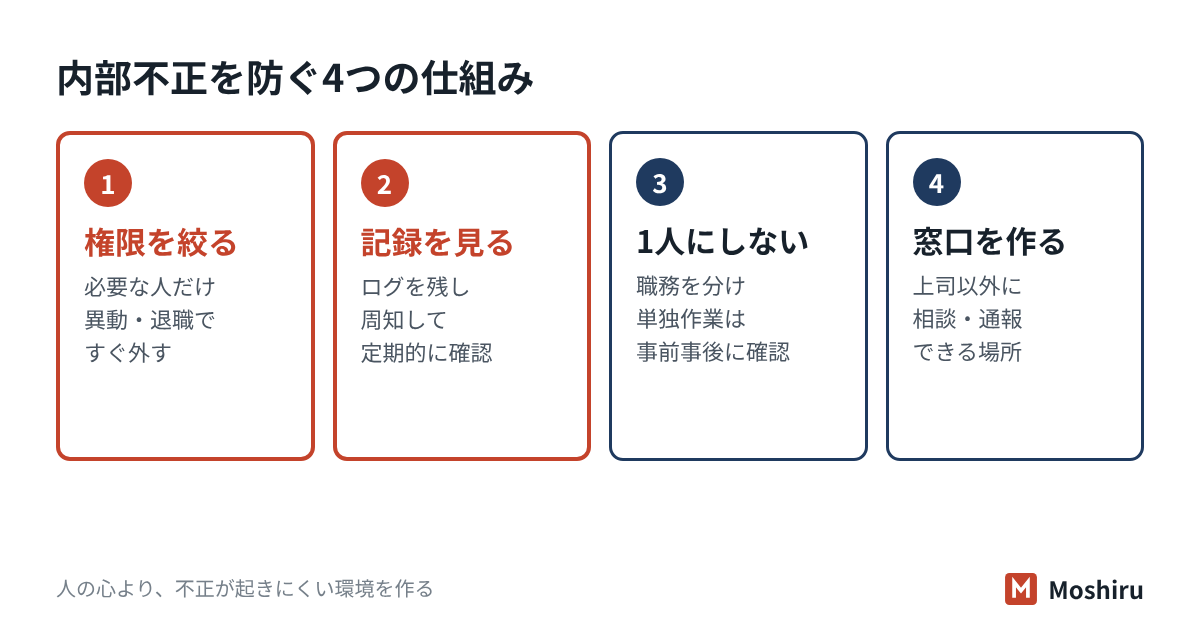
仕組みを回す3つの柱:権限・記録・1人にしない
規程を
- 権限を
絞る 重要情報に(最小権限): 触れる 人を、 業務に 必要な 最小限に します。 異動や 退職の 連絡が 人事から 情報システムの 担当に 届く 流れを 作り、 権限の 付け外しの 漏れを 防ぎます。 定期的に 一覧を 見直します。 - 記録を
残して 重要情報への見る: アクセスや 操作の ログを 残し、 定期的に 確認します。 大量の ダウンロードや 業務外の ファイルへの アクセスが あれば、 事情を 確かめます。 ログは 改ざんや 削除が できない 所に 保管します。 - 1人に
しない 1人の(職務の 分離): 管理者に 権限を 集めず、 作業報告を 残して 互いに 確かめます。 夜間や 休日の 単独作業は、 事前に 理由を 承認し、 事後に 内容を 確認します。
ガイドラインは、ログを
「同じ人が同じ業務を長く担当」は要注意
ガイドラインは、
入社から退職まで、いつ何をする?
内部不正の
| 節目 | やる |
|---|---|
| 入社時 | 秘密保持の |
| 異動時 | 前の |
| 在職中 | 年1回の |
| 退職が | アクセスしていた |
| 最終日 | 貸与品と |
たとえば社員40人の人材紹介会社では(架空の例)
求職者と
- 顧客管理システムの
出力の 権限を、 管理職と 担当者の 自分の 案件だけに 絞る - 人事が
退職日を 決めたら、 その 日の うちに 管理担当へ 連絡が 届く 手順を 作る - 大量出力の
操作履歴を 月1回見る 係を 決め、 見た ことを 記録する - 入社時と
退職時の 誓約書の 書式を 整え、 対象の 情報を 具体的に 書く
残っている
起きたときに備える:証拠・通報・懲戒の決まり
内部不正は、
- 証拠を
残す: ログや操作記録を 消さずに 保全する 手順を 決めます。 調べ方は原因の 切り分けと の復旧 節で 扱います。 - 通報の
窓口: 所属部門の上司以外に 相談できる 窓口を 作り、 通報した 人が 不利益を 受けないようにします。 公益通報者保護法では、 常時使用する 労働者が 300人以下の 事業者は、 体制整備が 努力義務です (第11条)。 - 懲戒の
根拠: 懲戒の対象に なる 行為を 就業規則などに 書いて おきます。 処分は 規程と 労働法令に 沿って行う 必要が あり、 個別の 判断は 弁護士や 社会保険労務士に 相談してください。
社員の
チェックシートではこう聞かれる
| よく | 答え方の |
|---|---|
| 重要情報への | はい。 |
| 退職者の | はい。 |
| 重要情報への | はい。 |
| 従業員から | いいえ。 |
委託先にも
試験ではここが問われる
- 状況的犯罪予防の
5原則: 犯行を難しく する・捕まる リスクを 高める・ 見返りを 減らす・ 誘因を 減らす・ 弁明を させない。 具体策が どれに 当たるかが 問われます (例:ログ取得の 周知は 「捕まる リスクを 高める」)。 - 内部不正の
範囲: 違法行為に限らず 社内規程違反も 含み、 退職後の 漏えいも 対象。 - 人的管理の
用語: 最小権限(least privilege)、 職務の 分離 (separation of duties)、 ジョブローテーション、 強制休暇 (mandatory vacation)。 CISSPや Security+では 英語で 出ます。 - 退職時の
手続き: アカウント停止、貸与品の 回収、 秘密保持の 誓約。 異動時の 権限の 見直しも 同じ 考え方です。
確認問題
問1 IPAの
- ア 犯行の
見返りを 減らす - イ 捕まる
リスクを 高める - ウ 犯行の
誘因を 減らす - エ 犯行を
難しく する
答えと解説
問2 社員35人の
- ア 本人を
信頼しているので、 現状の ままに する - イ 経理システムの
権限を 全社員に 広げ、 誰でも 確かめられるように する - ウ 休暇を
取りやすくし、 その間は 別の 人が 業務を 代わりに 確かめる 体制に する - エ 本人に
事前に 知らせず、 私物の スマートフォンの 中身を 調べる
答えと解説
問3 IPAの
- ア 刑事罰の
対象に なる 行為だけを 指す - イ 外部の
攻撃者が 社員の IDを 盗んで 行う 不正だけを 指す - ウ 違法行為に
加え、 社内規程違反のような 不正も 含み、 退職後の 漏えいも 対象に する - エ 誤操作に
よる 情報漏えいだけを 指す
答えと解説
よくある質問
社員を疑うようで、内部不正対策を言い出しにくいです。
内部不正対策は、まず何から始めればよいですか?
退職者に誓約書を出してもらえない場合はどうすればよいですか?
この記事のまとめ
- 内部不正は、
違法行為だけでなく 社内規程違反や 退職後の 漏えいも 含む。 - IPA
ガイドラインの 10の 観点の うち、 まず 権限・記録・退職の 手順から 始める。 - ログは
周知して 抑止に 使い、 通報窓口と 懲戒の 決まりを 起きる 前に 整える。
アカウントの洗い出しは任せて、直す判断だけに
Moshiruは、