会社のセキュリティ教科書 第7部 7-4
ウイルス対策ソフトの運用とは|定義ファイル更新と検知したときの流れ
公開:2026年10月15日/最終更新:同/Moshiru 岡﨑 悠太
こんなときに役立ちます
- ウイルス対策ソフトがウイルスを検知したとき、誰が何をするか決めるとき
- 定義ファイルが古いままのパソコンがないか、確かめる方法を知りたいとき
- SGやSecurity+の勉強で、検出の仕組みと検知後の流れを実務の言葉でつかみたいとき
読み終えたあと、社内でこう言えます
「ウイルスを検知したときの流れを、1枚の紙にまとめておきました」
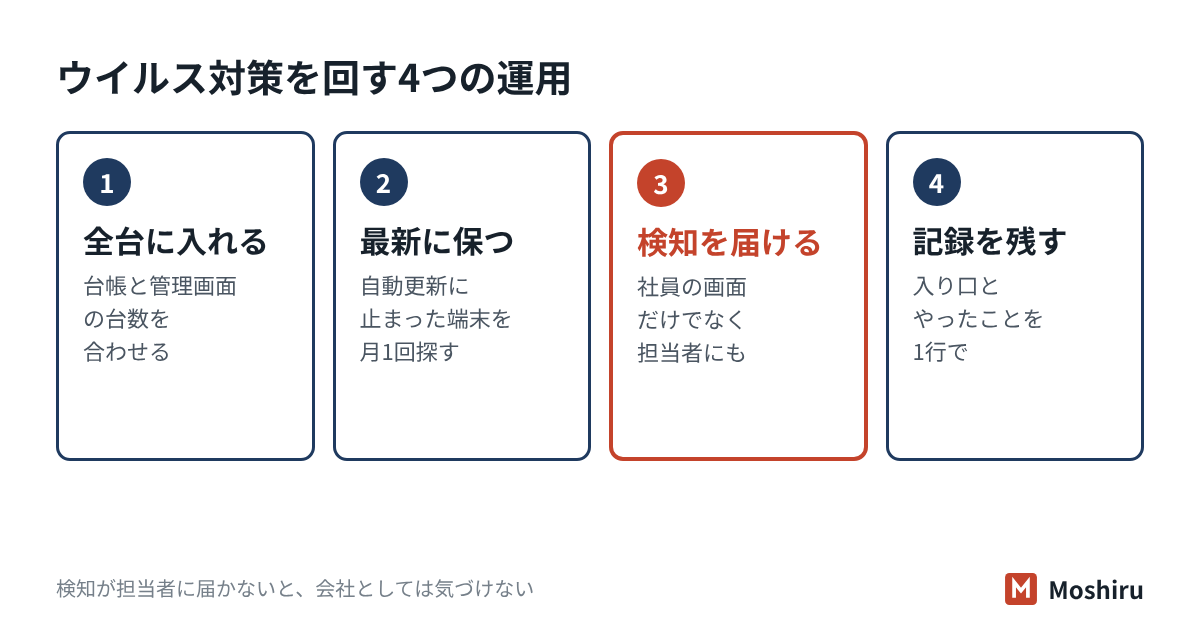
結論:マルウェア対策の運用とは、ウイルス対策ソフトを入れたあとも、更新と検知時の対応を決めて回し続けることです。決めることは3つで、全台に入っているか、最新に更新されているか、検知が担当者に届くかです。検知したら、社員は画面を撮って触らずに知らせ、担当者は隔離できたか・どこから来たか・ほかに広がっていないかを確かめます。最後に、検知の記録を1行残します。この流れを1枚の紙にしておけば、担当者が不在の日でも動けます。
ウイルス対策ソフトは入れただけで足りる?
足りません。マルウェア(ウイルスなど、悪さをするプログラムの総称)対策ソフトは、更新が止まると新しい手口を見つけにくくなります。また、検知の知らせが社員の画面に一瞬出て消えるだけだと、会社として気づけません。
情報処理推進機構(IPA)の「中小企業の情報セキュリティ対策ガイドライン」第4.0版(2026年3月)も、導入に加えてスキャンの範囲と頻度、定義ファイルの更新頻度を定めるよう求めています。運用で決めることを表にすると、次のとおりです。
| 決めること | 中身の例 | 確かめる頻度 |
|---|
| 入れる範囲 | 会社のパソコン、サーバー、在宅勤務で使う端末。台帳の台数と、管理画面の台数を合わせる。 | 月1回、入社・退職のたび |
| 更新 | 定義ファイルは自動更新。本体(エンジン)の更新も自動にする。 | 月1回、管理画面で古い端末を探す |
| スキャン | ファイルを開くたびの検査(常駐)を切らない。週1回のフルスキャン。 | 設定を変えたとき |
| 検知の届け先 | 社員の画面だけでなく、担当者にもメールなどで届く設定にする。 | 半年に1回、届くかを試す |
| 検知時の対応 | 社員がやること、担当者がやること、相談先を1枚にまとめる。 | 年1回、見直す |
「担当者にも届く設定」は、法人向けの製品なら管理画面で行えることが多いです。Windowsに標準で入っているMicrosoft Defenderも、法人向けの管理機能と組み合わせると、検知の一覧を1か所で見られます。
定義ファイルとは?ウイルスを見つける仕組みの違い
定義ファイル(パターンファイル)とは、既に知られているウイルスの特徴を集めたデータです。IPAの自社診断の解説では「コンピュータウイルスを検出するためのデータベースファイル」と説明しています。製品によって、ほかの見つけ方も組み合わせています。
| 見つけ方 | 仕組み | 得意・苦手 |
|---|
| パターンマッチング法 | 定義ファイルの特徴と照らし合わせる | 既知のウイルスに強い。新種や亜種は、定義が届くまで見逃しやすい。 |
| ヒューリスティック法 | プログラムの中身や動きの特徴から、怪しさを推し量る | 未知のものも拾える。正常なソフトを誤って検知することがある。 |
| ビヘイビア法(振る舞い検知) | 動かしたときの振る舞い(大量の暗号化など)を見張る | 未知のものに強い。動き出してから気づくため、止めるまでの速さが大事。 |
Microsoftの公式ドキュメントによると、Defenderは定義に当たるセキュリティインテリジェンスを定期的に受け取り、エンジンとプラットフォームは毎月更新されます。どの製品でも、自動更新を切らないことと、更新が止まった端末を見つけることが運用の中心です。
ファイルを残さずに動く手口は、定義ファイルだけでは見つけにくくなります。詳しくはファイルレスマルウェアの節、端末の動きを記録して調べる仕組みはEDR・マルウェア対策ソフト・MDMの節にまとめています。
ウイルスを検知したら、誰が何をする?
検知の表示が出ても、すぐに大事とは限りません。多くは、開く前に止めて隔離(安全な場所に閉じ込めること)できた記録です。ただし、隔離できたかどうかを社員が判断するのは難しいため、毎回担当者に知らせる決まりにします。
社員がやること
- 画面を撮る:スマホで検知の画面を撮ります。ウイルス名、ファイルの場所、「隔離済み」などの表示が残ります。
- 触らない:表示を閉じても構いませんが、ファイルを開き直したり、別の端末へ移したりしません。
- 知らせる:電話かチャットで担当者に伝えます。直前に何をしていたか(メールの添付を開いた、USBメモリを挿した等)も添えます。
担当者がやること
担当者は、管理画面の結果で次の動きを分けます。
| 管理画面の結果 | 考えられること | 次にやること |
|---|
| 隔離・削除済み | 開く前に止められた | どこから来たか(メール、サイト、USBメモリ)を確かめ、同じメールを受けた社員に注意を伝える。記録を残す。 |
| 駆除できなかった | 動いている、または消せない場所にある | ネットワークから切り離し、会社のパソコンがウイルスに感染したらの手順に進む。 |
| 同じ検知が複数台 | 社内で広がっている、または同じメールが一斉に届いた | 全台のフルスキャン。広がりが疑われるなら外部の専門家に相談する。 |
| 正常なソフトが検知された | 誤検知の可能性 | 製品の窓口で確かめるまで、除外の設定はしない。 |
どこまで広がったかを調べる方法は、原因の切り分けと復旧の節で扱います。
たとえば社員30人の卸売業では(架空の例)
総務の1人がIT担当を兼ねる卸売業を考えます。ある月、取引先から「御社から不審なメールが来た」と連絡がありました。管理画面を見ると、営業の1台で2週間前に検知が出ていました。本人は「表示はすぐ消えたので、気にしなかった」と話しました。
- 検知の通知を、総務担当のメールにも届く設定に変えた。
- 「表示が出たら、消えても必ず知らせる」と朝礼で伝え、手順を1枚にして各席に配った。
- 月1回、管理画面で「検知」と「更新が止まった端末」の一覧を見る日を決めた。
どれも費用はかかりません。知らせが担当者に届く仕組みが、運用の土台になります。
検知の記録には何を残す?
検知の記録は、あとで同じ手口が来たときの手がかりになります。取引先のチェックシートで「検知時の記録はありますか」と聞かれたときの根拠にもなります。表計算ソフトに、次の列を作れば十分です。
| 列 | 書く例 |
|---|
| 日時・端末 | 10月6日 14時頃、営業部PC-07 |
| 検知名・結果 | 製品が示した名前、隔離済み |
| 入り口 | 請求書を装ったメールの添付 |
| やったこと | 同じメールの受信者3人に注意、送信元を受信拒否 |
| 確認者 | 総務 担当者名、確認日 |
この一覧は、月1回のセルフチェックで見直します。同じ入り口が続くなら、メールの受信設定や社員教育の見直しにつなげます。
チェックシートではこう聞かれる
| よくある設問 | 答え方の例 |
|---|
| 全てのパソコン・サーバーにマルウェア対策ソフトを導入していますか。 | はい。台帳の全台に導入し、毎月、管理画面の台数と台帳を照らし合わせています。 |
| 定義ファイルは最新の状態に保たれていますか。 | はい。自動更新にしており、月1回、更新が止まった端末がないかを管理画面で確かめています。 |
| マルウェアを検知したときの対応手順はありますか。 | はい。社員の連絡方法と担当者の確認手順を1枚にまとめ、全員に配っています。 |
| 検知の状況を一元的に監視していますか。 | いいえ。現在は各端末の表示と社員からの連絡で把握しています。〇月までに、管理画面で一覧を見られる設定に切り替えます。 |
「いいえ」でも、今の代わりの手段と予定を書けば誠実な回答になります。書き方はチェックシートの回答の書き方を参考にしてください。
試験ではここが問われる
SG・SPREAD・支援士・Security+ 4
- 検出手法の区別:パターンマッチング法は定義ファイルとの照合で、未知のものに弱い。ヒューリスティック法は特徴から推し量る。ビヘイビア法は実際の振る舞いを見張る。
- 誤検知と見逃し:正常なものを悪いと判定するのがフォールスポジティブ(誤検知)。悪いものを見逃すのがフォールスネガティブ。
- 運用の要点:導入しただけでは不十分で、定義ファイルの更新、スキャンの頻度、検知時の連絡体制までが対策に含まれます。
- 検知後の順番:隔離・切り離しで広がりを止め、原因と範囲を調べ、記録を残す。初期化は調べたあと。
- 英語:quarantine(隔離)、signature(シグネチャ=定義)、heuristic、behavior-based。Security+では運用(Security Operations)の分野で出ます。
確認問題
問1 既知のウイルスの特徴を集めたデータと照らし合わせて検出する方法の説明として、最も適切なものはどれですか。
- ア 新種のウイルスでも、定義が届く前から確実に検出できる
- イ 定義ファイルを最新に保たないと、新しいウイルスを見逃しやすい
- ウ プログラムを実際に動かし、その振る舞いを見張って検出する
- エ 正常なソフトを誤って検知することは原理上起こらない
答えと解説
正解:イ パターンマッチング法は定義ファイルとの照合なので、定義にない新種は見逃しやすくなります。アは逆の説明です。ウはビヘイビア法の説明です。エについて、どの方法でも誤検知は起こり得ます。
問2 社員20人の印刷会社(架空)で、社員のパソコンに「脅威を隔離しました」と表示されました。社員は特に何もせず作業を続けています。会社の運用として最も適切なものはどれですか。
- ア 隔離済みなので、社員の判断で報告を省いてよい決まりにする
- イ すぐにパソコンを初期化し、作業を再開する
- ウ 表示が出たら必ず担当者に知らせ、担当者が入り口と広がりを確かめて記録する
- エ 検知が続くと業務が止まるので、対策ソフトの常駐機能を切る
答えと解説
正解:ウ 隔離できたかや、ほかに広がっていないかは、社員には判断しにくいものです。毎回知らせる決まりにし、担当者が確かめて記録します。イは原因の手がかりを消します。エは防御そのものを弱めます。
問3 マルウェア対策の運用で、正常なファイルを誤ってウイルスと判定することを何と呼びますか。
- ア フォールスネガティブ
- イ フォールスポジティブ
- ウ サンドボックス
- エ シグネチャ
答えと解説
正解:イ 「陽性(悪い)と誤って判定する」のでフォールスポジティブ(誤検知)です。アは悪いものを見逃すことです。ウは隔離された環境で動かして調べる仕組み、エは定義(特徴のデータ)のことです。
よくある質問
Windows標準のMicrosoft Defenderだけで足りますか?
小さな会社では、Defenderを有効にして更新を止めないだけでも基本の対策になります。足りなくなるのは、検知を担当者が一覧で見られないときです。台数が増えたら、管理画面で全台の状態を見られる法人向けの仕組みを検討してください。
ウイルス対策ソフトが「隔離しました」と出たら、もう安全ですか?
その1件は止められた可能性が高いですが、それだけでは安全とは言い切れません。同じメールがほかの社員にも届いていたり、別の入り口から入っていたりすることがあります。入り口を確かめ、同じものを受けた人に知らせてください。
定義ファイルの更新はどのくらいの頻度が必要ですか?
自動更新にして、製品が配る更新をそのまま受け取るのが基本です。人が手で更新する運用は、漏れが出やすいので避けます。会社としては、月1回、更新が止まった端末がないかを管理画面で確かめれば十分です。
この記事のまとめ
- マルウェア対策は、全台に入れる・最新に保つ・検知を担当者に届ける・記録を残す、の4つで回す。
- 検知したら、社員は画面を撮って触らずに知らせ、担当者は隔離の結果・入り口・広がりを確かめる。
- 検知の記録と「更新が止まった端末」の一覧を、月1回見直す。
参考にした資料
- IPA「中小企業の情報セキュリティ対策ガイドライン」第4.0版(2026年3月)
- IPA「5分でできる!情報セキュリティ自社診断」(ガイドライン付録3)
- Microsoft Learn「Microsoft Defenderウイルス対策セキュリティ インテリジェンスと製品の更新とサポート」
- 総務省 国民のためのサイバーセキュリティサイト「マルウェア(ウイルス等)対策」
- IPA「情報セキュリティマネジメント試験 シラバス」Ver.4.1