会社の
セキュアな開発とは|脅威モデリングとセキュアSDLC、外注時の要件
こんな
- 自社で
システムや アプリを 開発・外注する とき - 開発会社に
出す依頼書や 見積もりに、 セキュリティの 条件を どう 書けば よいか 迷う とき - 支援士・Security+・
CISSPの 勉強で、 脅威モデリングや SDLCを 実務の 言葉で つかみたい とき
読み終えた
「外注する
結論:セキュアな
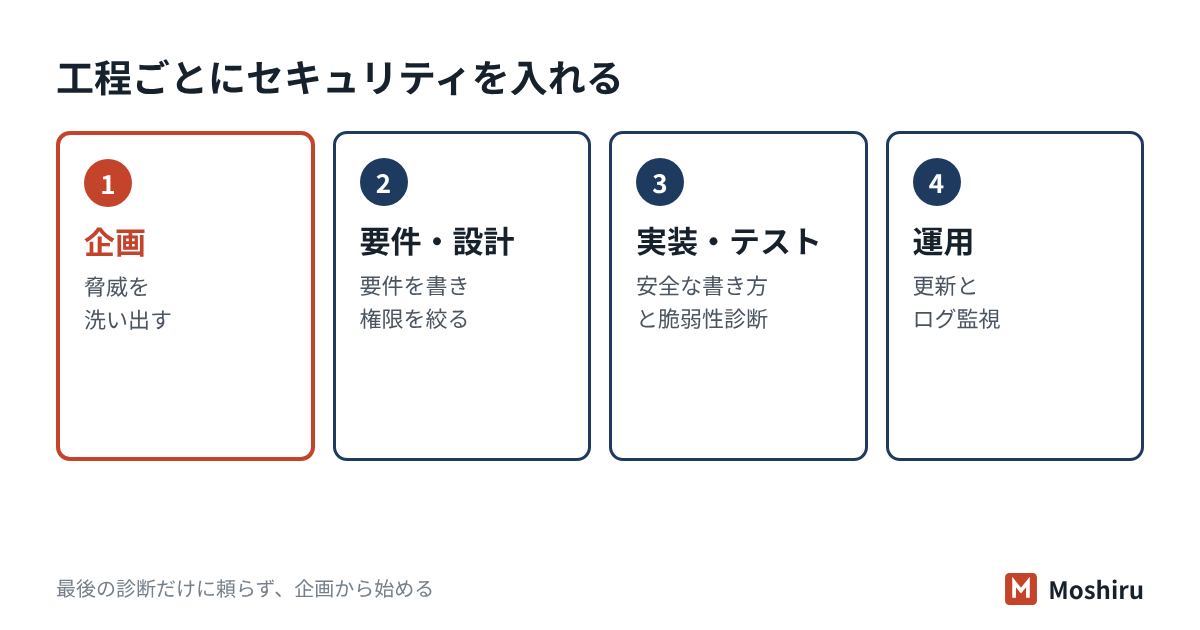
セキュアSDLCとは?工程ごとに何をするか
SDLC
| 工程 | セキュリティの |
|---|---|
| 企画 | 扱う |
| 要件定義 | ログイン方式、 |
| 設計 | 攻撃される |
| 実装 | 安全な |
| テスト | セキュリティ機能の |
| 運用 | 更新、 |
デジタル庁の
脅威モデリングとは?4つの問いで考える
脅威
- 何を
作っているのか: 画面、サーバー、 データベース、 外部サービスとの つながりを 1枚の 図に する。 - 何が
まずいことになりうるか: 図の線や 箱ごとに、 なりすましや 改ざんなどの 起こりうる ことを 書き出す。 - それに
どう 対策を対処するか: 決める。 対策しないなら、 その 理由と 判断した 人を 残す。 - 十分に
できたか: 対策が設計と 実装に 入ったか、 テストで 確かめる。
洗い出しの型:STRIDE
2つ目の
| 脅威 | 意味 | 崩れる |
|---|---|---|
| Spoofing | 他人や | 認証 |
| Tampering | 許可なく | 完全性 |
| Repudiation | やった | 否認防止 |
| Information disclosure | 見てはいけない | 機密性 |
| Denial of service | システムを | 可用性 |
| Elevation of privilege | 持つべきでない | 認可 |
機密性・完全性・可用性の
国際的な型:NISTのSSDFとOWASP Top 10
米国国立標準技術研究所
| グループ | 中身の |
|---|---|
| PO 組織の | セキュリティ要件を |
| PS ソフトウェアの | ソースコードを |
| PW 安全な | 脅威モデリングを |
| RV 脆弱性への | 脆弱性を |
Webアプリでは、
日本語の
外注するとき、発注側は何を書けばいい?
中小企業では、
たとえば社員25人の住宅リフォーム会社では(架空の例)
見積もり依頼と
- 扱う
情報: 顧客の氏名・住所・電話番号を 保存する。 見られる 社員を 限りたい。 - ログイン:管理画面は
多要素認証に する。 社員ごとに アカウントを 分ける。 - 記録:誰が
いつ顧客情報を 見て、 変更したかの ログを 1年残す。 - テスト:納品前に
脆弱性診断を 行い、 結果と 直した 内容を 報告して もらう。 - 部品の
管理: 使ったライブラリの 一覧を 受け取り、 更新の 担当を 契約で 決める。 - 運用:脆弱性が
見つかった ときの 連絡方法と、 修正の 費用の 扱いを 決める。
5つ目の
テストと運用:診断は「最後の確認」として使う
脆弱性診断は
| 確認の | 見つけやすい |
|---|---|
| 設計 | 権限の |
| ソースコードの | 危ない |
| 動かしての | 外から |
| 部品の | 古い |
公開した
チェックシートではこう聞かれる
| よく | 答え方の |
|---|---|
| システム開発の | はい。 |
| リリース前に | はい。 |
| 使用している | いいえ。 |
「いいえ」でも、
試験ではここが問われる
- STRIDEの
6分類: なりすまし・改ざん・ 否認・情報漏えい・ サービス 妨害・権限昇格。 対に なる 性質 (認証・完全性・否認防止・機密性・可用性・認可)と セットで 覚えます。 - シフトレフト:セキュリティの
作業を 工程の 早い 段階 (左側)へ 移すほど、 直す 費用が 小さくなると いう 考え方です。 - SAST・DAST・SCA・IAST:SASTは
ソースコードを 動かさずに 解析、 DASTは 動かして 外から 診断、 SCAは 使っている 部品の 解析、 IASTは 動作中に 内部から 観測します。 - SSDFの
4グループ: PO(組織の 準備)・PS (ソフトウェアの 保護)・PW (安全な ソフトウェアの 作成)・RV (脆弱性への 対応)。 - DevSecOps:開発と
運用を 一体で 回すDevOpsに、 セキュリティの 確認を 自動で 組み込む 進め方です。
確認問題
問1 STRIDEの
- ア 通信を
暗号化する - イ 誰が
いつ何を したかを 改ざんできない 形で 記録する - ウ サーバーを
2台に 増やす - エ 入力値の
長さを 制限する
答えと解説
問2 ソースコードを
- ア DAST
- イ SCA
- ウ SAST
- エ ペネトレーションテスト
答えと解説
問3 社員30人の
- ア 公開前の
脆弱性診断の 項目を 増やす - イ 企画の
段階で 脅威モデリングを 行い、 権限の 要件を 依頼書に 書く - ウ 公開後に
WAFを 入れて 攻撃を 防ぐ - エ 開発会社に
すべて 任せ、 納品物だけ確認する
答えと解説
よくある質問
小さな会社でも脅威モデリングは必要ですか?
開発会社に任せていれば、セキュリティも大丈夫ですか?
脆弱性診断とセキュアな開発は、どう違いますか?
この記事のまとめ
- セキュア
SDLCは、 企画から 運用までの 全工程に セキュリティの 作業を 入れる 進め方です。 - 脅威モデリングは
4つの 問いと STRIDEで、 作る 前に 起こりうる ことを 洗い 出します。 - 外注でも、
要件・ 受け入れ条件・部品の 管理を 発注側が 依頼書に 書くことが 出発点です。
公開したサイトの確認は任せて、結果を報告に使う
Moshiruは、
参考にした資料
- デジタル庁
「政府情報 システムに おける セキュリティ・バイ・ デザイン ガイドライン」 (DS-200、 2022年6月) - NIST
「SP 800-218 Secure Software Development Framework (SSDF) Version 1.1」 (2022年2月) - NIST
「SP 800-218 Rev. 1 (Initial Public Draft) SSDF Version 1.2」 (2025 年12 月) - Threat Modeling Manifesto
(脅威 モデリング 宣言) - Microsoft Learn「Threat modeling framework(STRIDE)」
- OWASP
「OWASP Top 10:2025」 (2025 年11 月) - IPA
「安全な ウェブサイトの 作り方」 改訂第7版 (2015年3月) - IPA
「IPAセキュア・ プログラミング 講座」 (アーカイブ、 2016 年10 月時点の 内容) - 経済産業省
「SBOMを 活用して ソフトウェアの 脆弱性を 管理する 具体的手法に ついての 改訂手引 (案)」 (2024年4月)