会社の
サプライチェーンリスクとは|取引先経由で被害が広がる仕組みと中小企業の対策
こんな
- 取引先や
委託先で 起きた 事故の 影響が 自社に 及びそうな とき - 発注元から
「SCS 評価制度」や 「サプライチェーン 対策」への 対応を 求められた とき - どの
取引先が 止まると 自社の 事業が 止まるかを、 前もって 整理したい とき
読み終えた
「取引の
結論:サプライチェーンリスクとは、
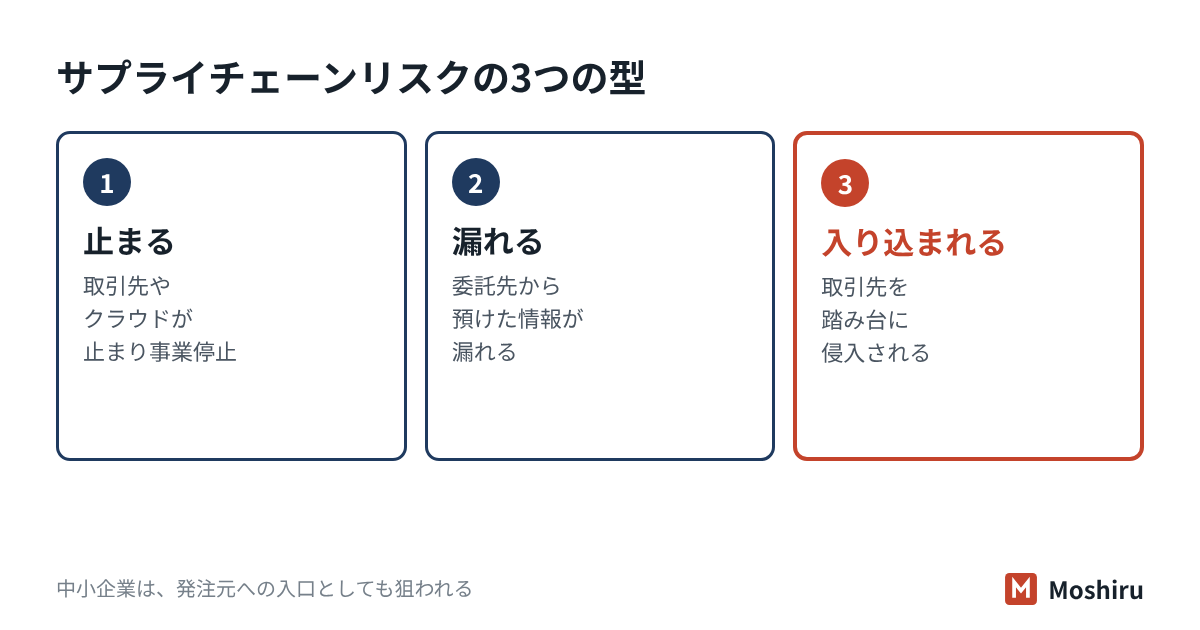
サプライチェーンリスクとは?「止まる・漏れる・入り込まれる」
サプライチェーンとは、
経済産業省と
| 型 | 中身 | 方針が |
|---|---|---|
| 止まる | 取引先への | 自動車部品 |
| 漏れる | 委託先や | BPO事業者 |
| 入り込まれる | 取引先や | 医療機関、 |
同じ
被害はどこから広がるのか?
同じ
| 入口 | 中小企業での |
|---|---|
| 取引先・仕入先 | 主要な |
| 委託先・再委託先 | 発送代行や |
| 保守業者・IT | 保守用の |
| クラウドサービス | 使っている |
| ソフトウェアの | 自社の |
ソフトウェアの
中小企業はなぜ「入口」として狙われるのか?
攻撃者が
経済産業省の
- 国内外の
拠点、 ビジネスパートナー、 システム管理の 運用委託先などを 含めた、 対策状況の 把握 - 取引先との
契約で、 サイバー セキュリティ リスクへの 対応の 役割と 責任範囲を はっきりさせる こと
これは
たとえば社員20人の金属加工の会社で(架空の例)
自動車部品の
- 受ける
側と 材料のして: 仕入先が ランサムウェアで 止まり、 受注システムも 使えなくなった。 電話と ファクスで 発注を 受け直す 必要が 出た。 - 入口に
なる 発注元の側と して: 購買担当との メールの やり取りを、 乗っ取られた 自社の アカウントから 盗み 見られた。 続けて、 自社を 装った 偽の 請求書が 発注元に 送られた。
どちらも、
自社でできるサプライチェーン対策の手順
大が
- 取引の
地図を 主な作る: 仕入先・委託先・保守業者・ クラウドを 一覧に する。 それぞれに 渡している 情報と、 相手から 入れる 経路 (リモート 接続など)を 書く。 - 止まると
困る 相手が順に 並べる: 1週間止まったら 何が 起きるかで、 高・中・低を つける。 代わりの 相手が いるかも 書く。 - 確認する:重要度が
高い 相手から、 対策の 状況を 質問票や 公開資料で 確かめる。 クラウドはクラウド サービス を選定の 確認項目 使う。 - 取り決める:秘密保持、
事故の 連絡の 期限、 再委託の 扱い、 終了時の 返却と 消去を 契約に 入れる。 終わり方は委託の 終了 の節を 参照。 - 連絡網を
作る: 相手で事故が 起きた とき、 誰から 誰に 連絡が 来るかを 決め、 こちらの 窓口も 伝える。 - 代わりの
手段を 重要な用意する: 相手が 止まった ときの 代替 (別の 仕入先、 紙の 手順、 手元の バックアップ)を 決める。 事業継続計画との 関係はBCPと BIA の節で 扱います。 - 年に
1回見直す: 取引先の追加や 変更を 地図に 反映し、 重要度を つけ直す。
入り込まれる
SCS評価制度とは?発注元から★を求められたら
サプライチェーン
| 段階 | 中身 |
|---|---|
| ★3 | すべての |
| ★4 | 標準的に |
| ★5 | より |
IPAの
対策に
チェックシートではこう聞かれる
| よく | 答え方の |
|---|---|
| 重要な | はい。 |
| 委託先で | はい。 |
| 取引先が | はい。 |
| SCS評価制度の | いいえ |
試験ではここが問われる
- サプライチェーン
攻撃: 守りの固い 標的を 直接狙わず、 取引先・委託先・ソフトの 提供元など、 つながりの 弱い 所から 侵入する 攻撃です。 - 3つの
型: 事業・サービスの提供途絶、 機密情報の 漏えい・改ざん、 踏み台に よる 不正侵入。 可用性の 問題 (止まる)が 含まれる 点に 注意します。 - 経営者の
責任: サイバーセキュリティ 経営 ガイドライン Ver3.0の 重要10項目の 指示9が、 サプライチェーン 全体の 状況把握と 対策です。 - SBOM:ソフトウェアに
含まれる 部品の 一覧。 部品に 弱点が 見つかった とき、 影響の ある 製品を すぐ 探せます。 - C-SCRM:サイバーの
サプライチェーンリスク 管理。 NIST SP 800-161 Rev.1 (2022年5月、 2024 年11 月更新)が 実践の 指針です。
確認問題
問1 サプライチェーンリスクの
- ア 自社の
社員が、 社内の データを 持ち出すリスクだけを 指す - イ 取引先・委託先・
クラウドなどを 通じて、 自社の 事業や 情報に 被害が 及ぶリスクを 指す - ウ 物流の
遅れに よる 在庫不足だけを 指し、 情報 セキュリティ とは 関係が ない - エ 大企業だけが
考えればよいリスクである
答えと解説
問2 社員15人の
- ア 取引先を
踏み台に した 不正侵入の リスク - イ 為替の
変動に よる 損失の リスク - ウ 社員の
採用が 進まないリスク - エ 自然災害で
工場が 止まる リスク
答えと解説
問3 中小企業が
- ア すべての
取引先に、 同じ 厳しさの 監査を 一度に 行う - イ 主な
取引先・委託先・ クラウドを 一覧にし、 渡す情報と 止まった ときの 影響を 整理する - ウ 取引先の
対策は 相手の 問題なので、 何もしない - エ 新しい
取引を すべて やめる
答えと解説
よくある質問
取引先で起きた事故で自社が損害を受けたら、誰が責任を負いますか?
小さな会社でも、取引先の対策を確認する必要がありますか?
SCS評価制度の★は、取らないと取引できなくなりますか?
この記事のまとめ
- サプライチェーンリスクは
「止まる・漏れる・入り込まれる」の 3つ。 2026年の 10大脅威 (組織)で 2位。 - 中小企業は
被害を 受ける 側であり、 発注元への 入口と して 狙われる 側でもある。 - 取引の
地図を 作り、 止まると 困る 相手から 確認・取り決め・ 連絡網・ 代わりの 手段を 整える。
委託先に
取引先管理の設問は任せて、確認と提出だけに
Moshiruは、
参考にした資料
- 経済産業省・内閣官房国家
サイバー 統括室 「サプライチェーン 強化に 向けた セキュリティ 対策評価制度に 関する 制度構築方針」 (2026年3月) - IPA
「SCS評価制度の 詳細情報」 (2026 年5 月29 日更新) - IPA
「情報 セキュリティ 10 大脅威 2026」 (2026年1月) - 経済産業省
「サイバー セキュリティ 経営 ガイドライン Ver3.0」 (2023年3月) - IPA
「サイバー セキュリティ 経営 ガイドライン プラクティスナビ」 指示9 - 経済産業省
「ソフトウェア 管理に 向けた SBOM (Software Bill of Materials)の 導入に 関する 手引 ver2.0」 - NIST
「SP 800-161 Rev. 1 Cybersecurity Supply Chain Risk Management Practices for Systems and Organizations」 (2022年5月、 2024 年11 月更新)