会社の
セキュリティアーキテクチャとは|会社全体のシステムの守り方を設計する
こんな
- 会社全体の
システムの 守り方を、ばらばらの 対策から 設計し直したい とき - 新しい
クラウドや 業務システムを 入れる たびに、 守り方が その 場しの ぎに なっている とき - CISMの
新しい 範囲 (2026 年11 月から) や CISSPの 第3ドメインを、 会社の 例で つかみたい とき
読み終えた
「うちの
結論:セキュリティ
セキュリティアーキテクチャとは?エンタープライズアーキテクチャとの関係
アーキテクチャは
| 項目 | エンタープライズアーキテクチャ | セキュリティ |
|---|---|---|
| 描く | 業務、 | 区画、 |
| 問い | 事業を | その |
| 成果物の | 業務の | 区画を |
NISTの
CISMの試験範囲にも加わった
米国に
設計の
ばらばらの対策では何が困る?
多くの
たとえば社員60人の食品卸では(架空の例)
10年かけて、
- 抜けが
ある: 倉庫のタブレットだけ、 更新と 紛失時の 管理の 仕組みが ない。 - 重なりが
ある: ウイルス対策の製品が 部署ごとに 違い、 費用も 管理の 手間も 二重に なっている。 - 入口が
ばらばら: サービスごとにIDと パスワードが 別で、 退職者の アカウントが 残る。 - 境界が
あいまい: VPNでつなぐと、 社内の すべての 機器に 届いてしまう。 - 説明できない:取引先から
構成図を 求められても、 全体を 1枚で 示せない。
設計図が
設計の原則は?最小権限・多層防御・ゼロトラストなど
設計図を
| 原則 | 一言で | 会社での |
|---|---|---|
| 最小権限 | 必要な | 経理の |
| 多層防御 | 1つ | メールの |
| 安全な | 何もしなくても | 共有リンクは |
| 安全側に | 壊れた | 認証の |
| 職務の | 1人で | 振込の |
| 単純で | 仕組みは | ログインの |
| ゼロトラスト | 社内でも | 社内の |
| 責任共有 | クラウド事業者と | 設定と |
多層防御は多層防御と
会社全体の設計図はどうつくる?6つの手順
大が
- 業務と
情報を 主な書き出す: 業務、 そこで 使う 情報と システムを 一覧に する。情報資産台帳 (5-1) がそのまま 土台に なります。 - 区画を
決める: 「社外に公開」 「社員みんなが 使う」 「経理や 設計など 限られた 人だけ」 「機械や 設備の 制御」のように、 守り方が 同じ 範囲ごとに 分ける。 - 信頼の
境界を 区画と書き込む: 区画の 間、 社内と クラウドの 間で、 何を 確かめて 通すかを 決める。 - 標準の
部品を ログインの決める: 仕組み、 端末の 管理、 ログの 置き場所、 バックアップの 方式を、 会社で 1つずつに 絞る。 - 今との
差を 標準から移行計画に する: 外れている システムを 並べ、 年ごとに 置き換える 順番を 決める。 - 入れる
前に 新しい設計を 確かめる: システムを 入れる ときは、 区画と 標準の 部品に 合うかを、 申請の 段階で 確かめる。
2つ目の
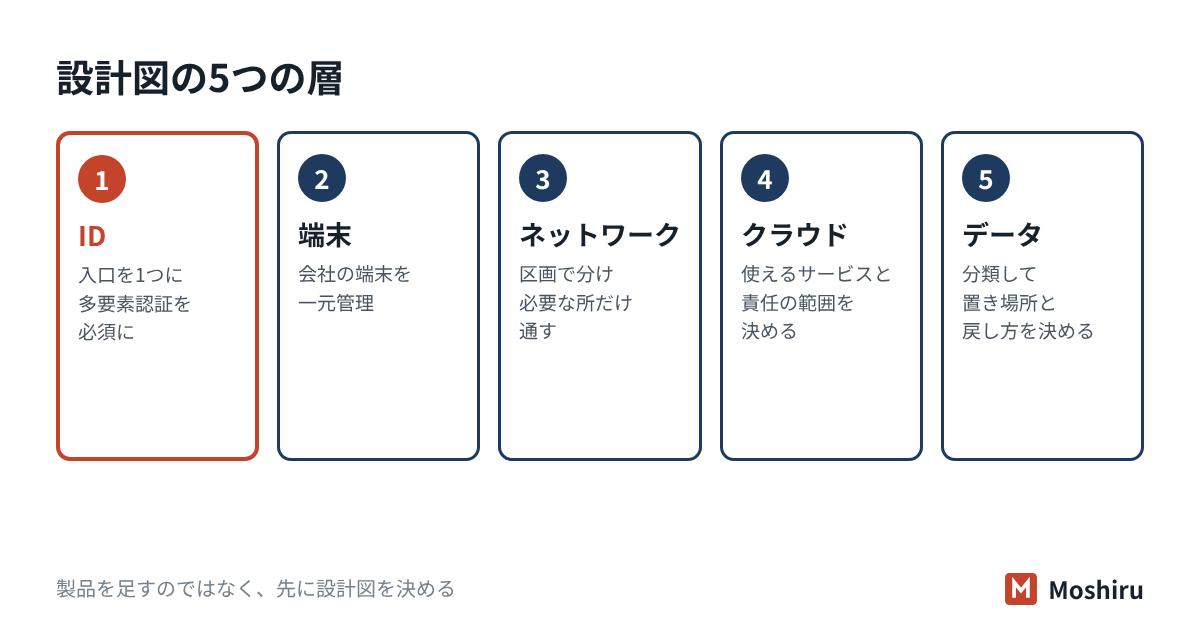
中小企業の設計図の例:5つの層
設計図は、
| 層 | 決める | 関係する |
|---|---|---|
| ID | ログインの | パスキー |
| 端末 | 会社の | EDR・MDM |
| ネットワーク | 区画ごとに | ネットワークの |
| クラウドと | 使って | クラウドの |
| データ | 重要度で | バックアップ |
この
チェックシートではこう聞かれる
| よく | 答え方の |
|---|---|
| ネットワーク | はい。 |
| 重要な | はい。 |
| 新しい | はい。 |
| クラウド事業者と | いいえ。 |
構成図を
試験ではここが問われる
- セキュリティ
アーキテクチャの エンタープライズアーキテクチャに位置づけ: 組み込まれた 一部で、 事業の 目的と 整合させる。 技術だけで 決める ものではありません。 - 安全な
設計の 最小権限、原則: 多層防御、 安全な 初期設定、 安全側に 倒れる (fail securely)、 職務の 分離、 単純で 小さく、 ゼロトラスト、 プライバシー・バイ・ デザイン、 責任共有。 - 紛らわしい
対: 「安全側に倒れる (fail securely、 fail closed)」は 故障時に 閉じる 設計です。 可用性を 優先して 開いたままに する 設計 (fail open)と 対に して 覚えます。 - セキュリティ
モデル: ベル・ラパドゥラは機密性の モデル (上の 階層は 読まない、 下の 階層へは 書かない)、 ビバは 完全性の モデル (下の 階層は 読まない、 上の 階層へは 書かない)です。 - 手法の
名前: SABSAは事業から 組み立てる セキュリティ アーキテクチャの 手法、 TOGAFは EAの 手法と して 名前が 問われます。
確認問題
問1 認証の
- ア 最小権限
- イ 安全側に
倒れる (fail securely) - ウ 職務の
分離 - エ 責任共有
答えと解説
問2 社員50人の
- ア サービスごとに
最も 評判の よい 製品を、 部署ごとに 選ばせる - イ 区画と
標準の 部品 (ログインの 入口、 端末管理、 バックアップの 方式)を 先に 決め、 新しい サービスは それに 合うかを 導入前に 確かめる - ウ
クラウド サービスの 利用を すべて 禁止する - エ 導入後に
事故が 起きた サービスだけ、 守り方を 見直す
答えと解説
問3 完全性を
- ア ベル・ラパドゥラモデル
- イ ビバモデル
- ウ 多層防御
- エ 責任共有モデル
答えと解説
よくある質問
社員が少ない会社にも、セキュリティアーキテクチャは必要ですか?
ネットワーク構成図がない場合は、何から始めればよいですか?
ゼロトラストとセキュリティアーキテクチャは、どう違いますか?
この記事のまとめ
- セキュリティ
アーキテクチャは、 会社の システム全体を どう 区切り、 どこで 何を 守るかを 示した 設計図です。 - 先に
区画・原則・標準の 部品を 決め、 新しい システムを そこに 当ては めると、 判断が 毎回 ゼロからに ならなくなります。 - 中小企業は、
ID・端末・ ネットワーク・クラウド・ データの 5つの 層で 1枚に まとめる ところから 始められます。
外から見える入口を確かめて、設計図に書き足す
Moshiruは、
参考にした資料
- NIST CSRC Glossary
「security architecture」 (SP 800-37 Rev. 2、 SP 800-39、 SP 800-160 Vol. 1 Rev. 1 の 定義) - NIST CSRC Glossary「enterprise architecture」
- NIST
「SP 800-207 Zero Trust Architecture」 (2020年8月) - ISACA
「ISACA Updates CISM Exam Content Outline」 (2026年9月) - ISC2
「CISSP Certification Exam Outline」 (2024 年4 月から 有効) - The Open Group
「The TOGAF Standard」 (2026 年10 月閲覧) - The SABSA Institute
「SABSA」 (2026 年10 月閲覧) - IPA
「中小企業の 情報 セキュリティ 対策 ガイドライン」第4.0版 (2026年3月)